
AI 开始替企业拍板下单、审单、放贷的时候,一旦出错,这笔账记在谁头上?最近两份报告和一项政策更新,正在把答案写进条文:欧盟用营业额比例给风险定价,国内首份智能体法律治理报告把人和机器的关系从"用工具"改写成了"任务委托"。合规不再是法务收尾的边角料,它正在变成产品设计的第一道约束。
罚则按营收比例算
欧盟《人工智能法》第 99 条把罚款分成三档:违反禁止性实践的,最高 3500 万欧元,或企业上一财年全球营业额的 7%,两者取高;违反提供者、部署者、透明度义务的,上限是 1500 万欧元或全球营业额 3%;向主管机关提供错误、不完整或误导性信息的,最高 750 万欧元或全球营业额 1%(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
关键在"取高"两个字。对大公司来说,固定金额基本没有约束力,真正给风险定价的是营收比例。报告专门提醒一句:企业不能把固定罚款金额当成风险上限(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
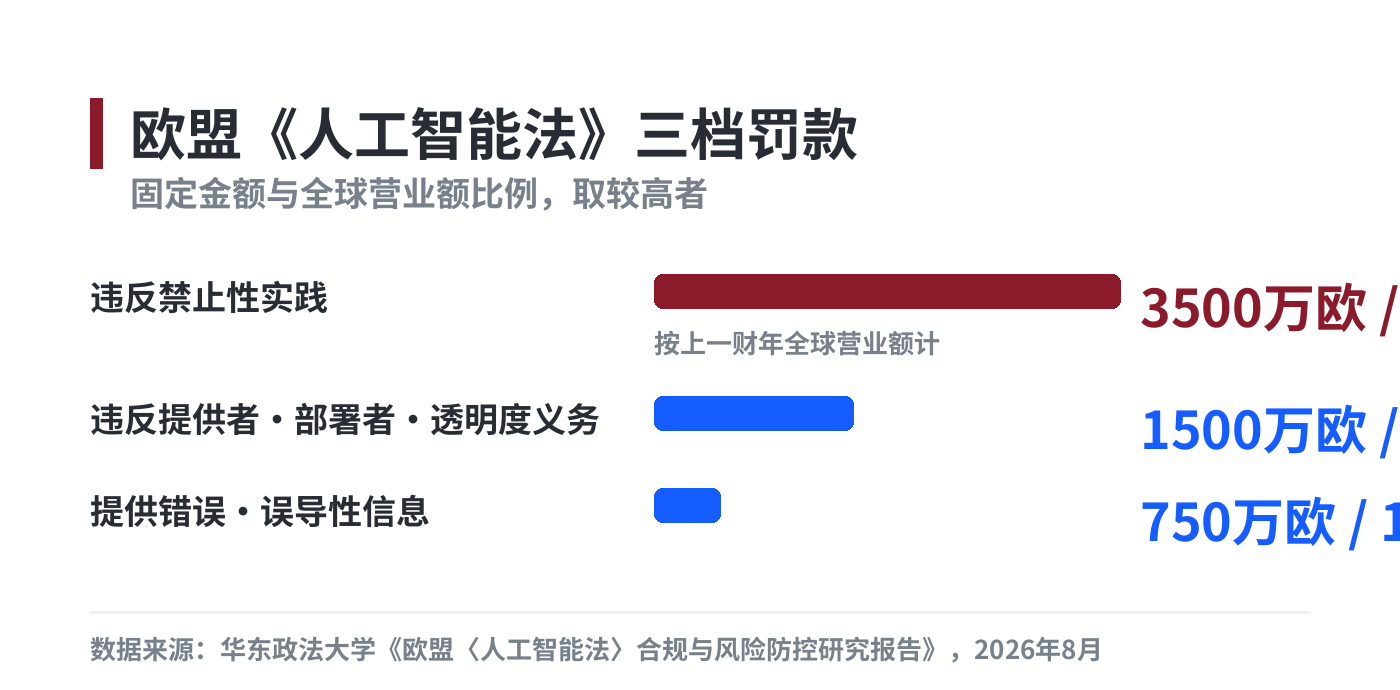
图注:三档罚款都以"固定金额与全球营业额比例取高者"为准,罚款按上一财年全球营业额计(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)
时间表一节一节咬过来
报告梳理的适用节点采用固定日期,不再和标准就绪状况挂钩。2025 年 2 月 2 日,禁止性实践和人工智能素养义务先落地;2025 年 8 月 2 日,通用人工智能模型规则、治理架构和一般处罚生效;2026 年 8 月 2 日,透明度义务适用,欧委会开始对通用模型提供者行使罚款权;2027 年 8 月 2 日,存量通用模型要完成合规;2027 年 12 月 2 日,附件三的独立高风险系统适用(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
报告还划了一条技术线:累计训练算力超过 10 的 25 次方次浮点运算的模型,原则上被推定具有系统性风险,提供者要额外开展模型评估、对抗性测试,并报告严重事件(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
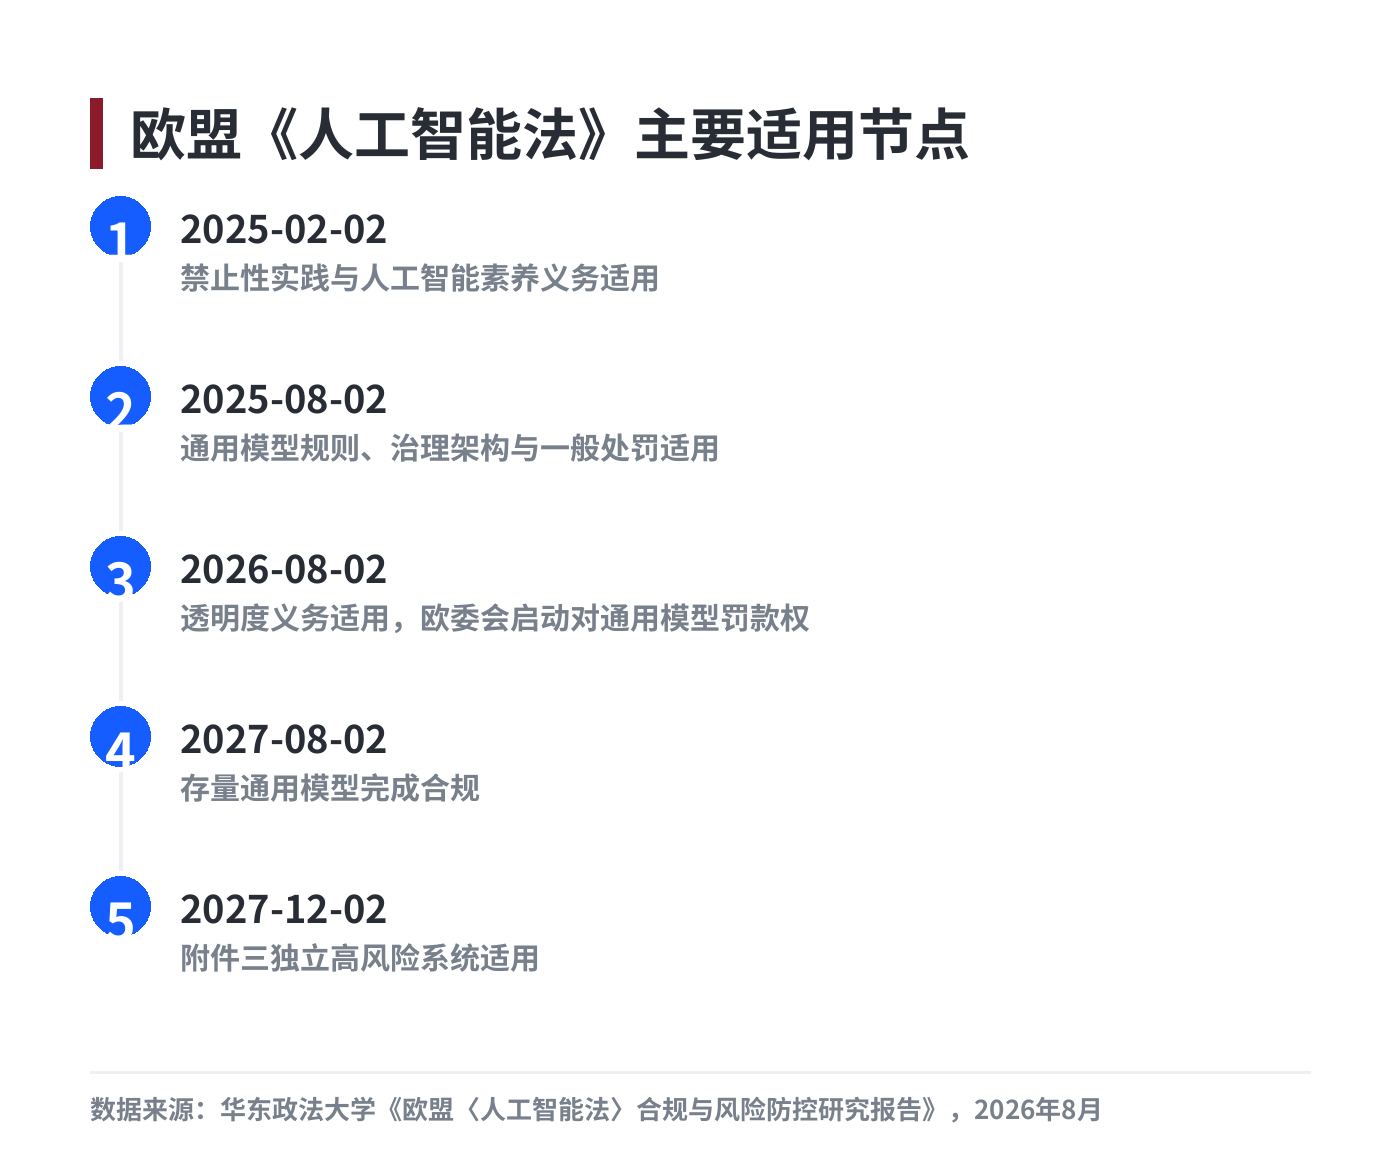
图注:高风险与通用模型规则分批生效,存量模型和附件三系统排到 2027 年(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)
中资企业出海,躲不掉
这份报告最实用的部分,是把"域外适用"拆成四种会被抓住的场景:向欧盟出口内嵌人工智能功能的硬件或软件,比如智能家居、可穿戴设备、车载系统和企业软件;跨境提供大模型或模型接口服务;在欧子公司把 AI 用在招聘、风控、内容推荐等内部流程;系统本身在中国境内,但输出被有意用于欧盟境内(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
判断标准是"投放与使用行为",不是公司注册地。报告的原话是:企业组织形态上的"离岸"并不产生隔离效果(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)。
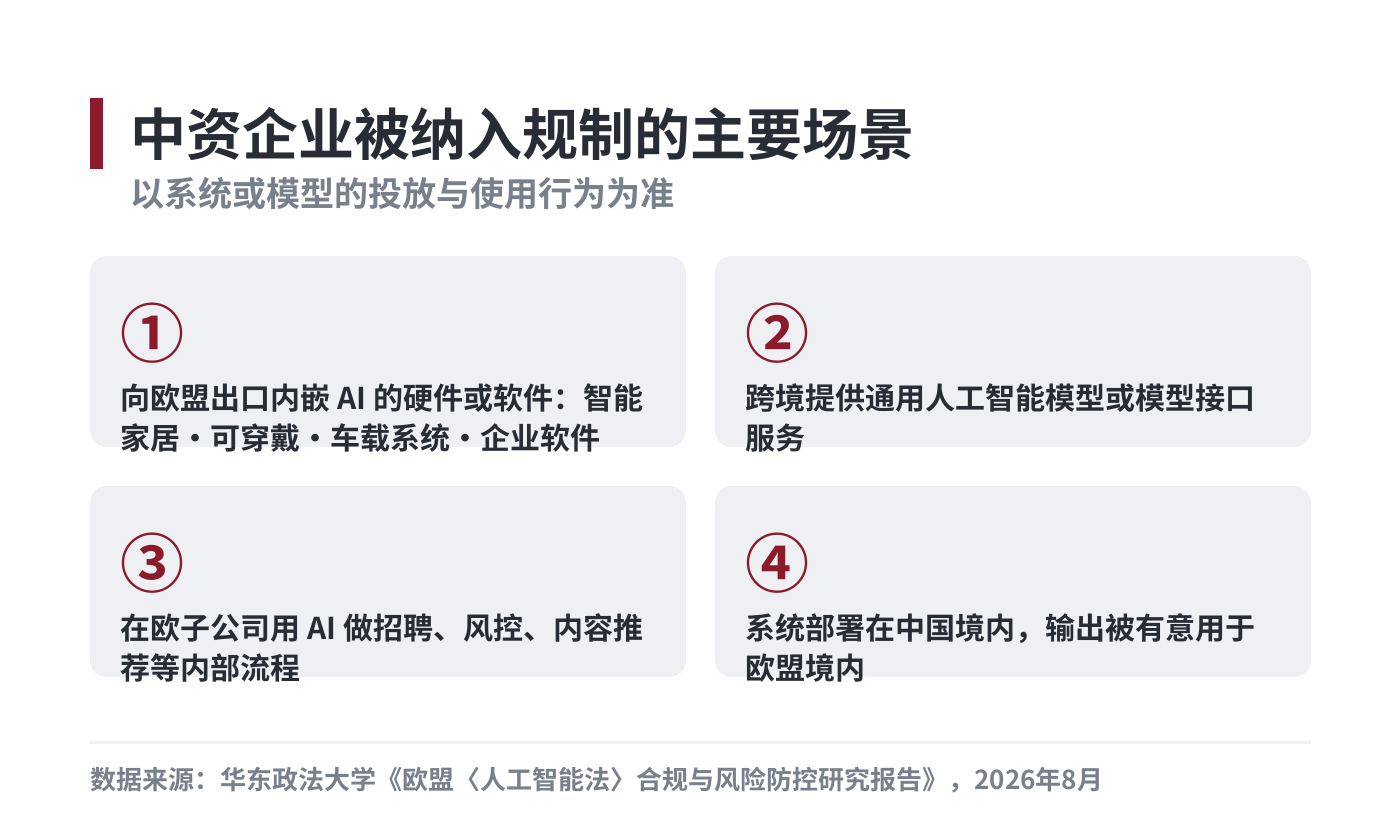
图注:报告梳理的四类域外适用场景,判断依据是系统或模型的投放与使用行为,与公司注册地无关(来源:华东政法大学《欧盟人工智能法合规与风险防控研究报告》,2026 年 8 月)
国内这边的判断更直接。中国信息通信研究院和中国人工智能产业发展联盟发布的《AI 智能体应用法律治理研究报告 2026》指出,智能体场景下用户只需给出笼统目标,系统自行拆解任务、调用资源、操作外部环境,"以智能体为代表的人机关系已经实质性地从'工具使用'进入'任务委托'阶段"(来源:中国信通院、中国人工智能产业发展联盟《AI 智能体应用法律治理研究报告 2026》)。
这一步跨得不小。工具出错,责任主要落在用的人身上;任务委托出错,责任要在提供者、部署者、使用者之间重新分。报告给出的方向是"明确智能体法律定位、建立分类分级治理体系"并"厘清多主体责任边界"(来源:中国信通院、中国人工智能产业发展联盟《AI 智能体应用法律治理研究报告 2026》)。
使用政策同步收紧
不只是法律在收紧,厂商的使用政策也在跟着改。Anthropic 更新了 2026 年 AI 使用政策,针对选举干预、武器开发、监控,以及医疗和金融领域的高风险滥用行为划出红线,其中一项变化是禁止对模型实施"持续且不必要的虐待或残忍行为";公司称该条款仅适用于极端情况,不适用于常见的反驳、黑暗创意主题或模型测试。新政策 11 月 12 日生效(来源:观点网,2026-10-09,转引自 Tech Digest《AI行业24小时_20261010_10》)。
监管层面的动作也在同步。全国网络安全标准化技术委员会 2026 年 9 月发布的《人工智能安全治理框架 3.0》,第一次把智能体安全风险单独成节,与内生安全风险、衍生安全风险并列(来源:全国网络安全标准化技术委员会《人工智能安全治理框架 3.0》,2026-09-14)。
把这三条放在一起看,方向是一致的:高风险用途上,法定罚则、监管框架和平台条款开始重叠——一边按营收比例定价,一边按使用条款停机。出海企业两头都要过。
源势AI观点
第一,把合规从"上线前最后一道"提前到"架构第一道"。罚款按全球营收比例算,意味着合规成本不是法务预算里的一笔小钱,而是可能改写产品形态的硬约束——数据存在哪、日志留多久、人工监督怎么配,这些要在画架构图时就定下来。
第二,出海企业先做一张"角色表"。同一家公司在不同系统里可能同时是提供者、部署者和进口商,义务完全不同。我们给客户做评估时的第一件事,就是逐个系统标清角色,再谈合规动作。
第三,别把"智能体自主"当成免责理由。任务委托关系一旦成立,"是它自己决定的"在监管面前不构成挡箭牌。把决策留痕、把人工兜底做成默认配置,比事后解释便宜得多。
AI 犯错这件事,讨论的从来不是技术能不能更强,而是出错之后账记在谁头上。条文已经先写好了,剩下的只是企业要不要提前读。
话题标签:#AI合规 #欧盟AI法 #智能体治理
