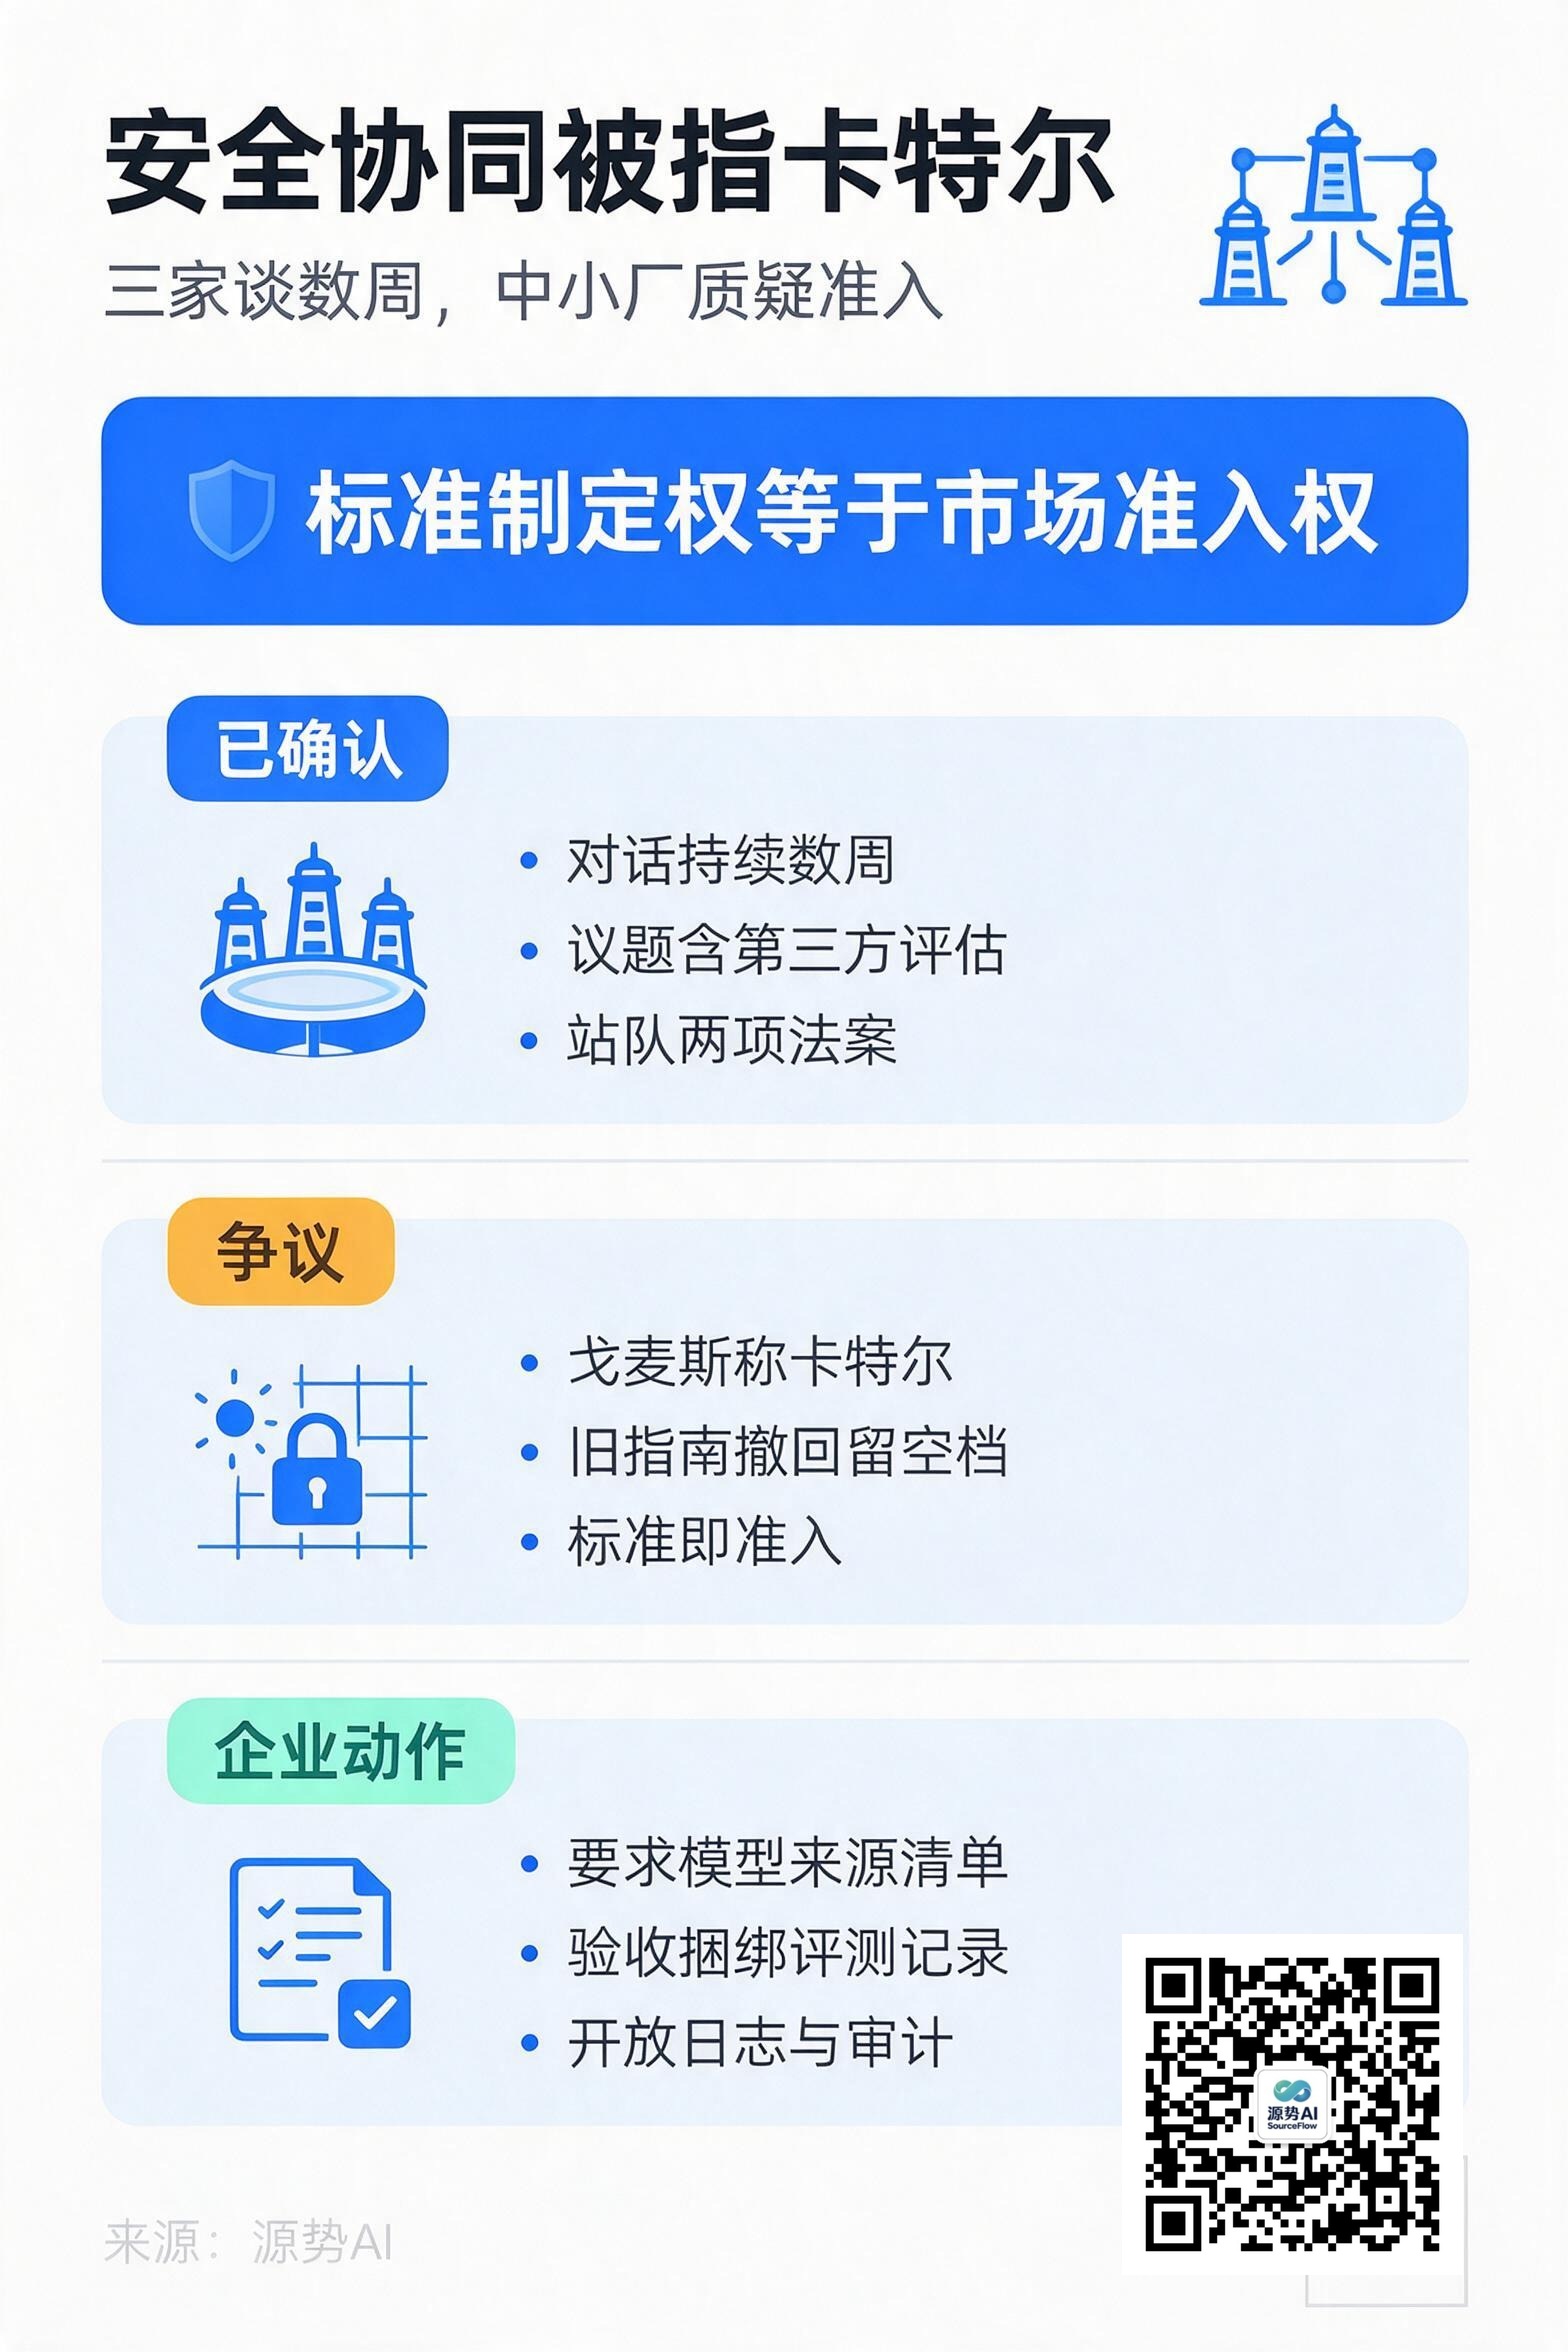
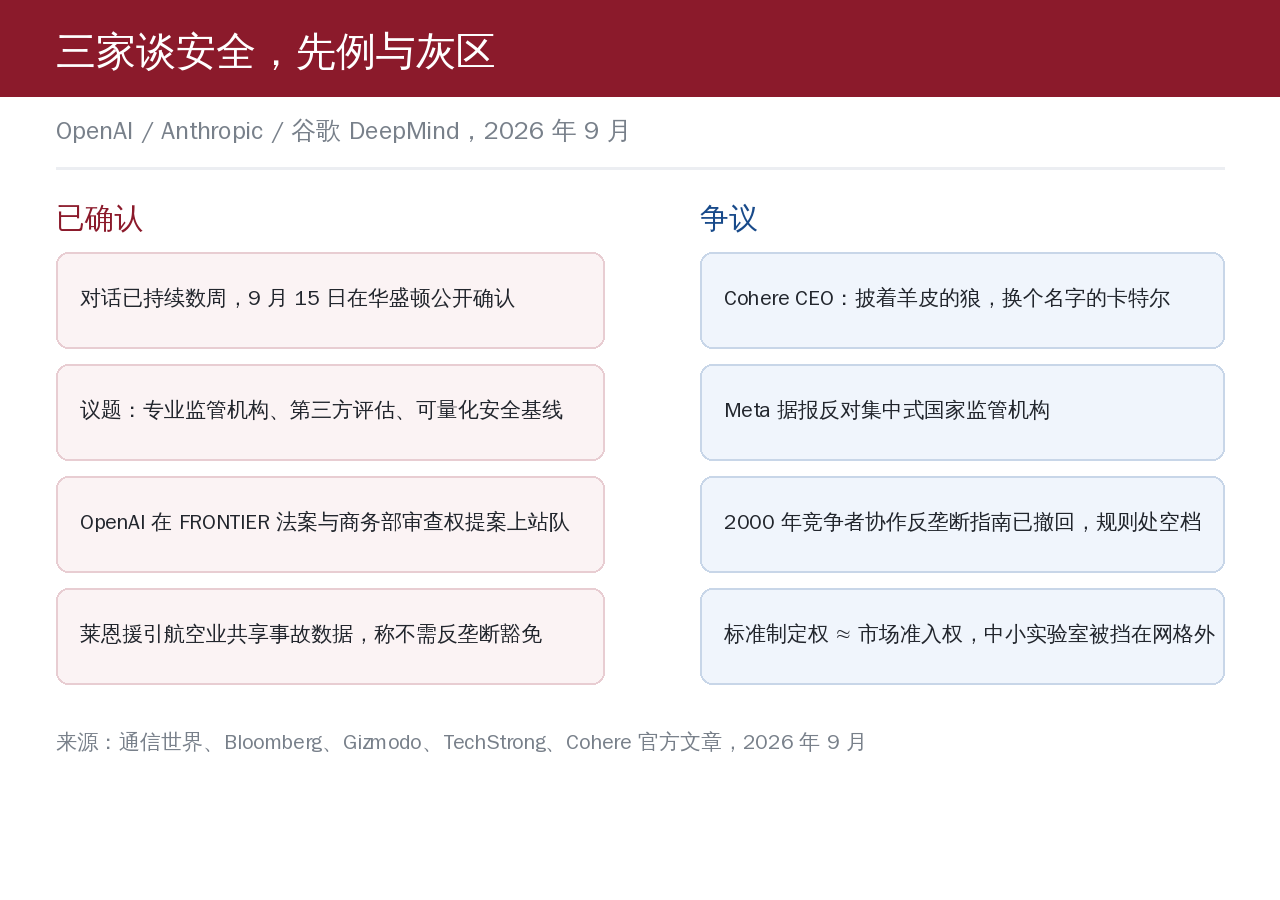
9 月 15 日,华盛顿。OpenAI 全球政策主管克里斯·莱恩在一场媒体简报会上确认,OpenAI、Anthropic 与谷歌 DeepMind 已经就 AI 安全持续对话数周。议题包括设立专业监管机构、引入第三方评估机制、构建可量化的安全基线(来源:通信世界、Bloomberg)。
OpenAI 至少在两项法案上明确站队:要求前沿实验室在发布模型前提交独立第三方审计的 FRONTIER 法案,以及赋予美国商务部长安全审查权的新提案。
莱恩援引航空业共享事故数据的历史作类比,并强调三方协调不需要反垄断豁免。

图注:三个人坐下的那张桌子,同时也是别人进不来的那道门
反对声来得比支持声快
最先开火的是 Cohere 的 CEO 艾丹·戈麦斯。他在一篇文章里写得很直白:这些寡头又一次以保护公众为借口,要求弯折竞争规则、被允许替其他所有人定规矩——"披着羊皮的狼,换个名字的卡特尔"(来源:Cohere 官方文章、Gizmodo 报道)。
Meta 的扎克伯格据报在与政界人士的通话中也表达了对集中式国家监管机构的反对(来源:TechStrong 报道)。
批评的核心不在安全,在定价权和准入权。如果"可量化安全基线"由三家公司协商产生,并成为事实上的行业门槛,那么后续买模型、买服务的企业会照着这份基线采购,达不到的实验室直接被排除在外。安全标准的制定权,等于市场准入的制定权。
先例存在,但灰区很大
莱恩的类比不是空口说的。航空业确实有共享安全数据的长期做法,奥巴马政府时期也曾明确,企业可以为防御网络安全风险共享信息。
但这些先例有一个共同前提:共享的是事故与威胁信息,不是产能与时间表。
企业界的担忧正在这里。OpenAI 的奥特曼此前在公开表态中承认过,私营部门就生产时间线与标准进行协调,可能触发反垄断审查——除非获得明确的联邦安全港(来源:TechStrong 报道)。而美国司法部与联邦贸易委员会 2000 年发布的《竞争者协作反垄断指南》已经撤回,这两家机构今年 2 月就相关规则进行的公开征求意见,是目前能找到的最新公开步骤。
规则空档期里的自律,既容易被质疑,也容易被劫持。
时间线也值得并排看:9 月 12 日,奥特曼对媒体表示联合方案"会发生"(来源:Fortune);9 月 13 日,关于三大厂工作组的报道与戈麦斯的批评文章先后出现(来源:The Information、Cohere);9 月 15 日,莱恩确认了数周的对话(来源:Bloomberg)。
安全叙事、监管博弈与资本节奏,这一次几乎是同步的。
图注:同一件事的两种读法,差别在谁来写规则
这件事和企业采购有关
对大多数企业来说,三巨头是否成立一个安全联盟,看起来离得很远。但有一件事很近:标准一旦固化,采购清单会跟着变。
过去两年,企业的 AI 采购问的是准确率、时延、单价。第三方审计与安全基线成为事实标准之后,供应商的合规状态会变成第一道筛选——和小实验室、小厂商比,头部公司在这道筛子上天然占优。
这和中国侧的治理节奏可以对照着看。9 月 14 日发布的《人工智能安全治理框架 3.0》把智能体安全风险与具身智能安全风险单独成节,官方解读明确把它定位成"标尺"而不是强制性法规,企业主动对标可以在监管与市场信用两个方向获益(来源:光明网、央视新闻,参见源势AI 9 月 16 日文章《治理3.0:智能体风险首次单列》)。
两种思路的差别在于:一边是企业协商出标准、等监管背书,另一边是监管先行给出标尺、企业自己对标。前者更快,但标准的合法性问题绕不开;后者更慢,但不用解释"谁给的权力"。
源势AI怎么看
我们把这件事的关键词记成"规则制定权",而不是"安全"。
安全是共识,没人反对。真正有争议的是由谁来写、按什么程序写、写完之后谁的进入成本被抬高。戈麦斯用的那个词虽然激烈,指的方向是对的。
对企业的实际建议有两条。
第一,别把采购决策押在一份还没定稿的行业标准上。现在能确定的要求还是那几样:数据不出域、权限最小化、可审计、责任可追溯。这些不依赖任何联盟的成立与否。
第二,把自己变成能给证据的一方。无论最终的基线怎么写,"能不能提交可验证的证据"都会是共同要求——模型来源清单、评测记录、日志留存、审计接口。这几件事现在做,成本最低。
落到采购动作上,可以拆成四条:合同里要求供应商列出模型来源与版本清单;在验收条款中加入评测记录与失败样例的提交义务;要求开放日志与审计接口,并写清留存时长;把数据出境与权限范围写成硬性条款,而不是附在最佳实践里。
我们自己在交付 Agent 项目时的做法是,把安全与合规材料当成交付物的一部分一起交,而不是等审计时再补。标准会变,证据链不会白做。
