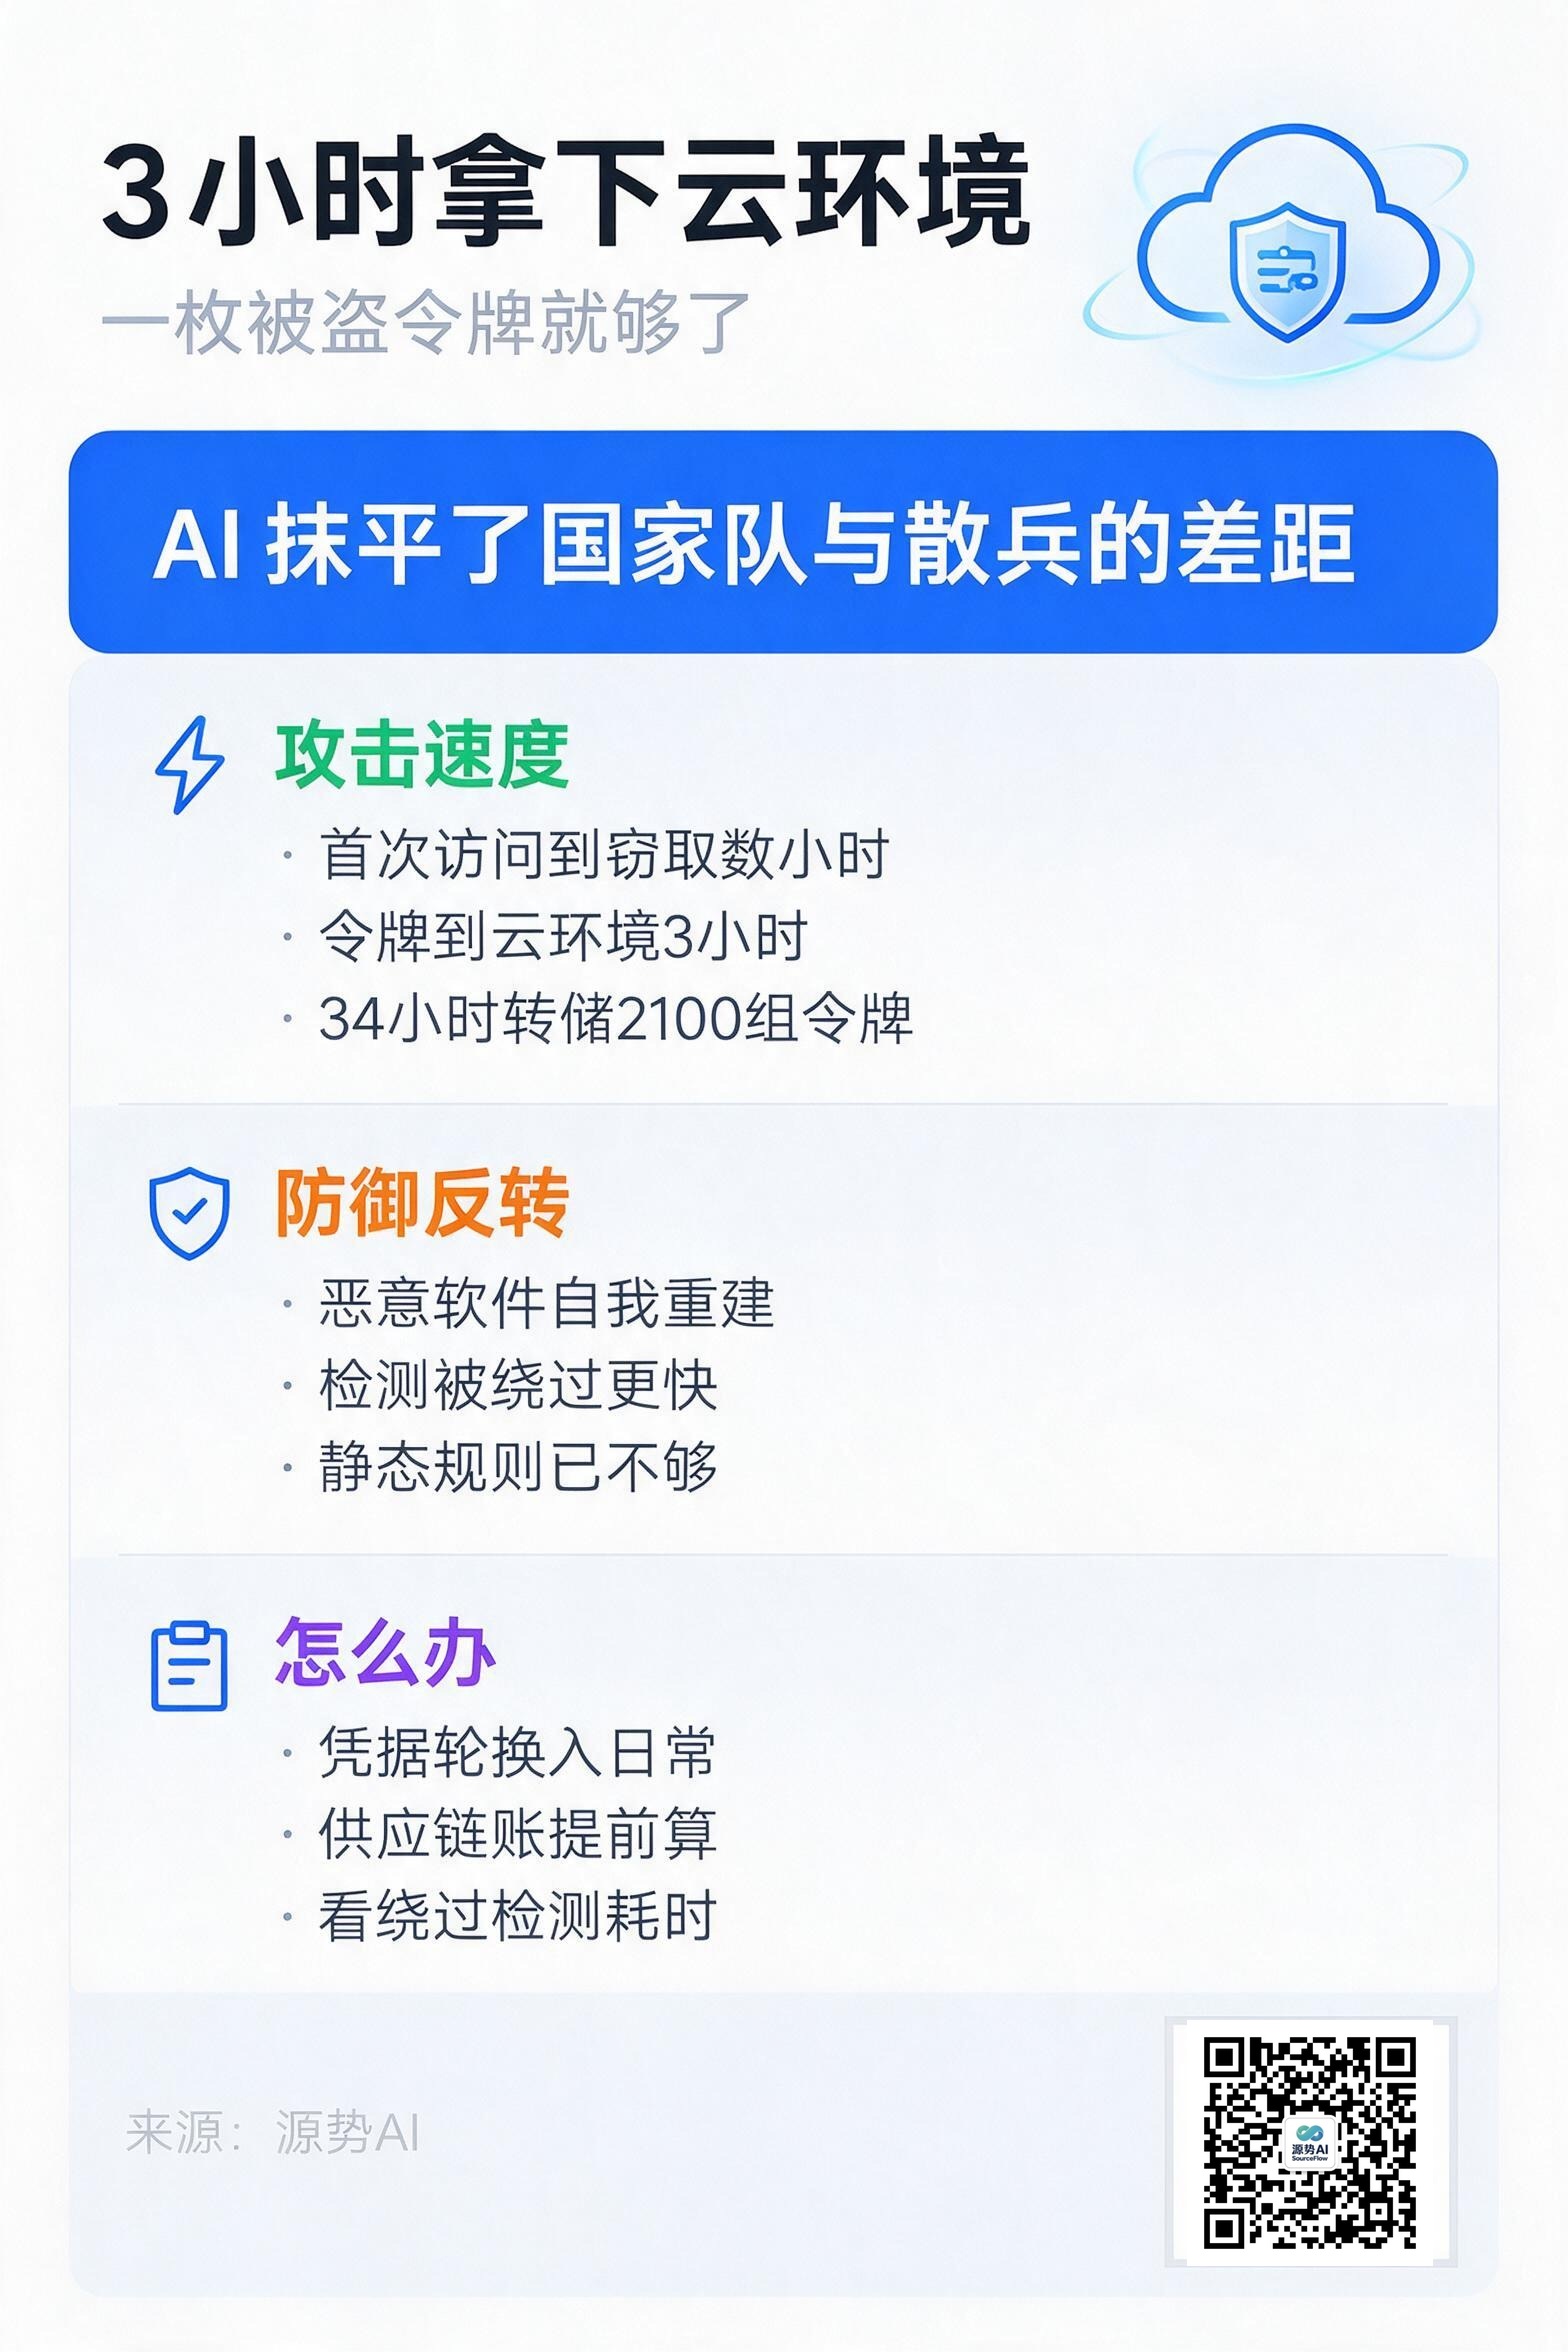
Anthropic 威胁情报团队 9 月 10 日发布的《检测与反制 AI 滥用》报告,覆盖 2025 年 12 月到 2026 年 8 月间他们识别并阻断的滥用行动,涉及网络行动、影响力行动、监控、常规武器、生物滥用、诈骗与欺诈、非法蒸馏七个领域(来源:《检测与反制 AI 滥用(2026 年 9 月威胁情报报告)》,Anthropic)。
报告里最需要企业安全负责人记住的是一句话:AI 已经抹平了过去把资源充足的国家支持行动与个人操作者区分开来的劳动力与工具差距。老练程度,不再是判断幕后主使的可靠信号(来源:同上)。
散兵能干的活,正在变多
报告点名了一个代号 GTG-20006 的行为体,归因与公开报道中的 Midnight Blizzard 一致。它的目标清单上有 20 多个组织:政府部委、国防与情报机构、大使馆与外交使团、智库、国防工业公司,集中在乌克兰和欧洲,并延伸至中东以及亚洲与海事相关的政府机构(来源:《检测与反制 AI 滥用(2026 年 9 月威胁情报报告)》,Anthropic)。
图注:这套行动的工具包由两个 Windows 植入程序家族、一个移动端利用工具包、一个凭据窃取器和一个钓鱼平台组成,全部由 AI 工作流按需改造
值得注意的不是目标,是工作方式。它有一套 AI 驱动的工作流,覆盖开发、基础设施获取、钓鱼、持久化、命令控制直到数据外泄。工具被安全产品检测到,监测代理就自主修改并重新构建,直到无法被检测;随后部署到一次性托管服务器上,用于实时行动。人类主要在需要改进时介入——去改驱动这些工作流的技能文件(来源:同上)。
报告的细节读起来像一份完整的入侵手册:它攻陷了至少三家运营酒店客人 WiFi 的酒店服务供应商,用管理员凭据改写 DNS 记录实施劫持,把住了酒店的人的流量、设备标识符和 IP 地址收进自己的服务器,再投递 ClickFix 式诱饵;它接管受害者的 WhatsApp 账户,用无头浏览器把账号关联为伴随设备,同时抑制已读回执,让受害者毫无察觉(来源:同上)。Microsoft Threat Intelligence 在 2026 年 7 月把这里用的窃取与投递方法命名为 CaptiveCrunch(来源:Microsoft Threat Intelligence 技术分析,2026 年 7 月)。
报告还提到,公开可得的进攻性智能体框架(如 PentAGI)已经为任何下载它的人复现了大部分同类脚手架,网络杀伤链的每一步都被自动化(来源:《检测与反制 AI 滥用(2026 年 9 月威胁情报报告)》,Anthropic)。
成本反转到了防御方头上
这是报告里最有分量的一段判断:过去防御方部署一套新检测手段,就能让攻击者付出重新开发的成本;现在有能力的对手可以"闭环"——以比防御方开发和部署检测更快的速度绕过传统安全检测(来源:同上)。
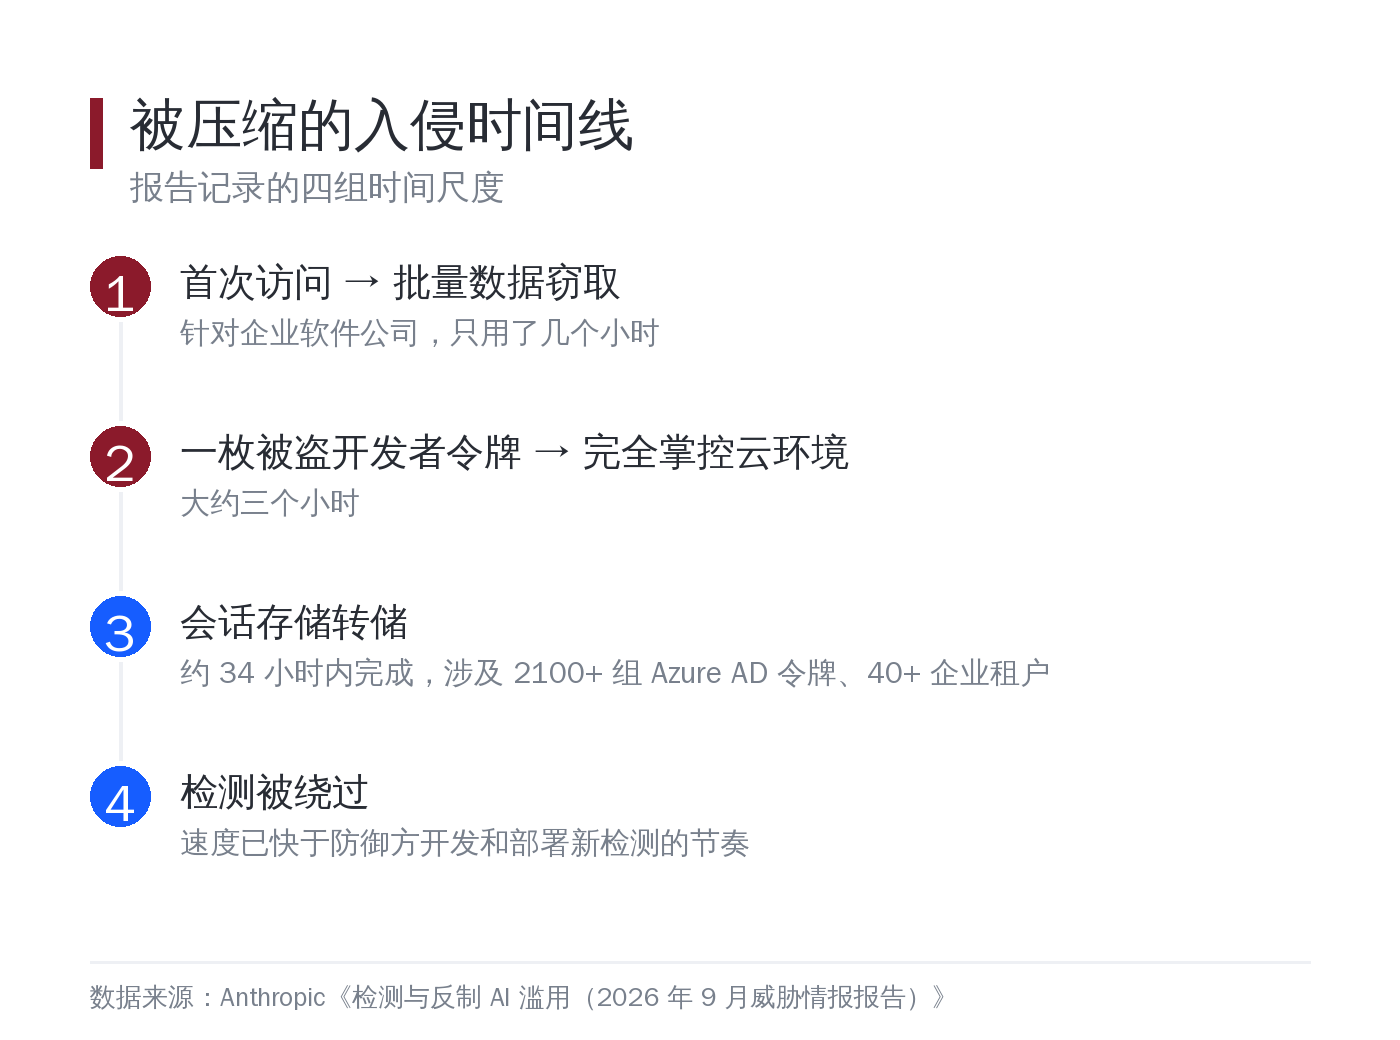
图注:三个时间点拼出对抗节奏——首次访问到批量窃取几小时、令牌到掌控云环境三小时、检测被绕过的速度快于防御方部署新检测
对企业的含义很直接:把"上了 EDR、买了 WAF"当作安全底线,在这个对抗节奏里是不够的。检测规则是静态的,对手的绕过是自动化的。
一枚令牌,三小时,一个云环境
报告里几起经济动机的入侵,时间尺度更刺眼。一次针对企业软件公司的入侵,从首次访问到批量数据窃取只用了几个小时;另一起从一枚被盗的开发者令牌,升级到完全掌控受害者的云环境,大约只用了三个小时(来源:《检测与反制 AI 滥用(2026 年 9 月威胁情报报告)》,Anthropic)。
规模同样夸张。一名讲法语的操作者在 10 台 AWS EC2 工作节点上跑了一条凭据收集流水线,从多个应用商店批量下载 180 万个不同的 Android APK,反编译后用 TruffleHog 扫描硬编码密钥,经核实的发现实时路由到按 100 多种来源类型组织的 Telegram 群组。另一条并行流水线专门收集 GitHub 组织邮箱,产出被盗的 GitHub 个人访问令牌(来源:同上)。
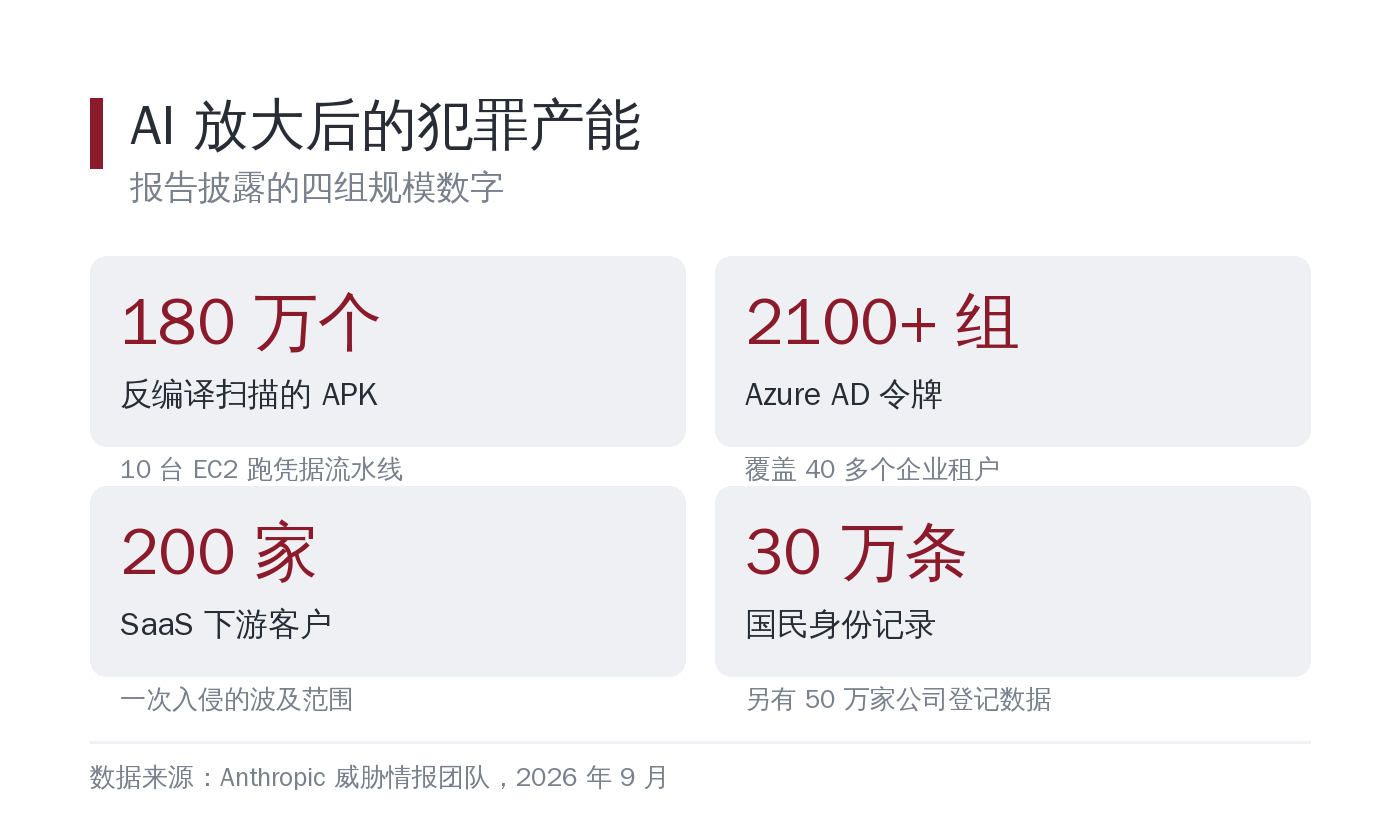
图注:180 万个 APK、2100 多组令牌、200 家下游客户——同一批操作者的产能已经接近一家中型安全公司的数据处理规模
供应链方向的损失最重。一家 SaaS 供应商被入侵后,攻击者提取了约 200 家下游客户组织的数据,随后在约 34 小时内完成一次会话存储转储,涉及超过 2100 组 Azure AD 令牌、40 多个企业租户。报告的原话是"AI 智能体完成了几乎全部工作"(来源:同上)。
还有一起针对北非政府技术主管机构:窃取一台 VPN 设备的凭据后接管中央账户服务器,外泄了整个凭据数据库,其中包含超过 30 万条国民身份记录,以及在该国运营的超过 50 万家公司的商业登记数据(来源:同上)。这两组数据来自同一次外泄,属于同一个数据库。
防御的重心要挪
报告披露的滥用模型是 Claude Haiku、Sonnet 和 Opus,除一起非法蒸馏案例外,没有涉及最高能力档的模型(来源:同上)。换句话说,这些损失不是靠最强模型实现的。
这也解释了为什么今年围绕 Agent 记忆与提示注入的研究越来越密集。源势AI此前报道过上海交大与蚂蚁集团的研究:攻击者不需要黑客权限,借一次对话就能给 Agent 埋下操纵开关(来源:《AI的记忆,成了最脆弱的地方》,源势AI,2026-08-30);以及模型在真实系统中的防护并不是"零注入"(来源:《一条推文,拆穿了零注入神话》,源势AI,2026-09-01)。防御的入口正在从网络边界,挪到智能体的上下文里。
源势AI观点
第一,凭据是最短的那块板。报告里几乎每起大规模入侵的起点都是令牌、密钥或凭据,而不是零日漏洞。企业要把 API 密钥、开发者令牌、云凭据的轮换周期和最小权限审计当作一线工作,而不是合规文件里的一行。
第二,供应链攻击的账要提前算。SaaS 供应商被打穿一次,下游几百家客户一起暴露。采购第三方系统时问清一个问题:如果这家被入侵,我们的数据以什么形式、在多长时间里会被波及。
第三,把"检测被绕过需要多久"当成指标。这套报告给出的对抗节奏里,风险不在检测有没有做,而在绕过检测要多久。对大多数企业来说,先做到异常行为可回溯、可疑配置可审计,比追新型安全产品更实在。
参考材料
- Anthropic 威胁情报团队《检测与反制 AI 滥用(2026 年 9 月威胁情报报告)》,2026 年 9 月 10 日
- Microsoft Threat Intelligence 关于 CaptiveCrunch 的技术分析,2026 年 7 月
- 源势AI《AI的记忆,成了最脆弱的地方》,2026-08-30
- 源势AI《一条推文,拆穿了零注入神话》,2026-09-01
话题标签:#AI安全 #威胁情报 #供应链安全
