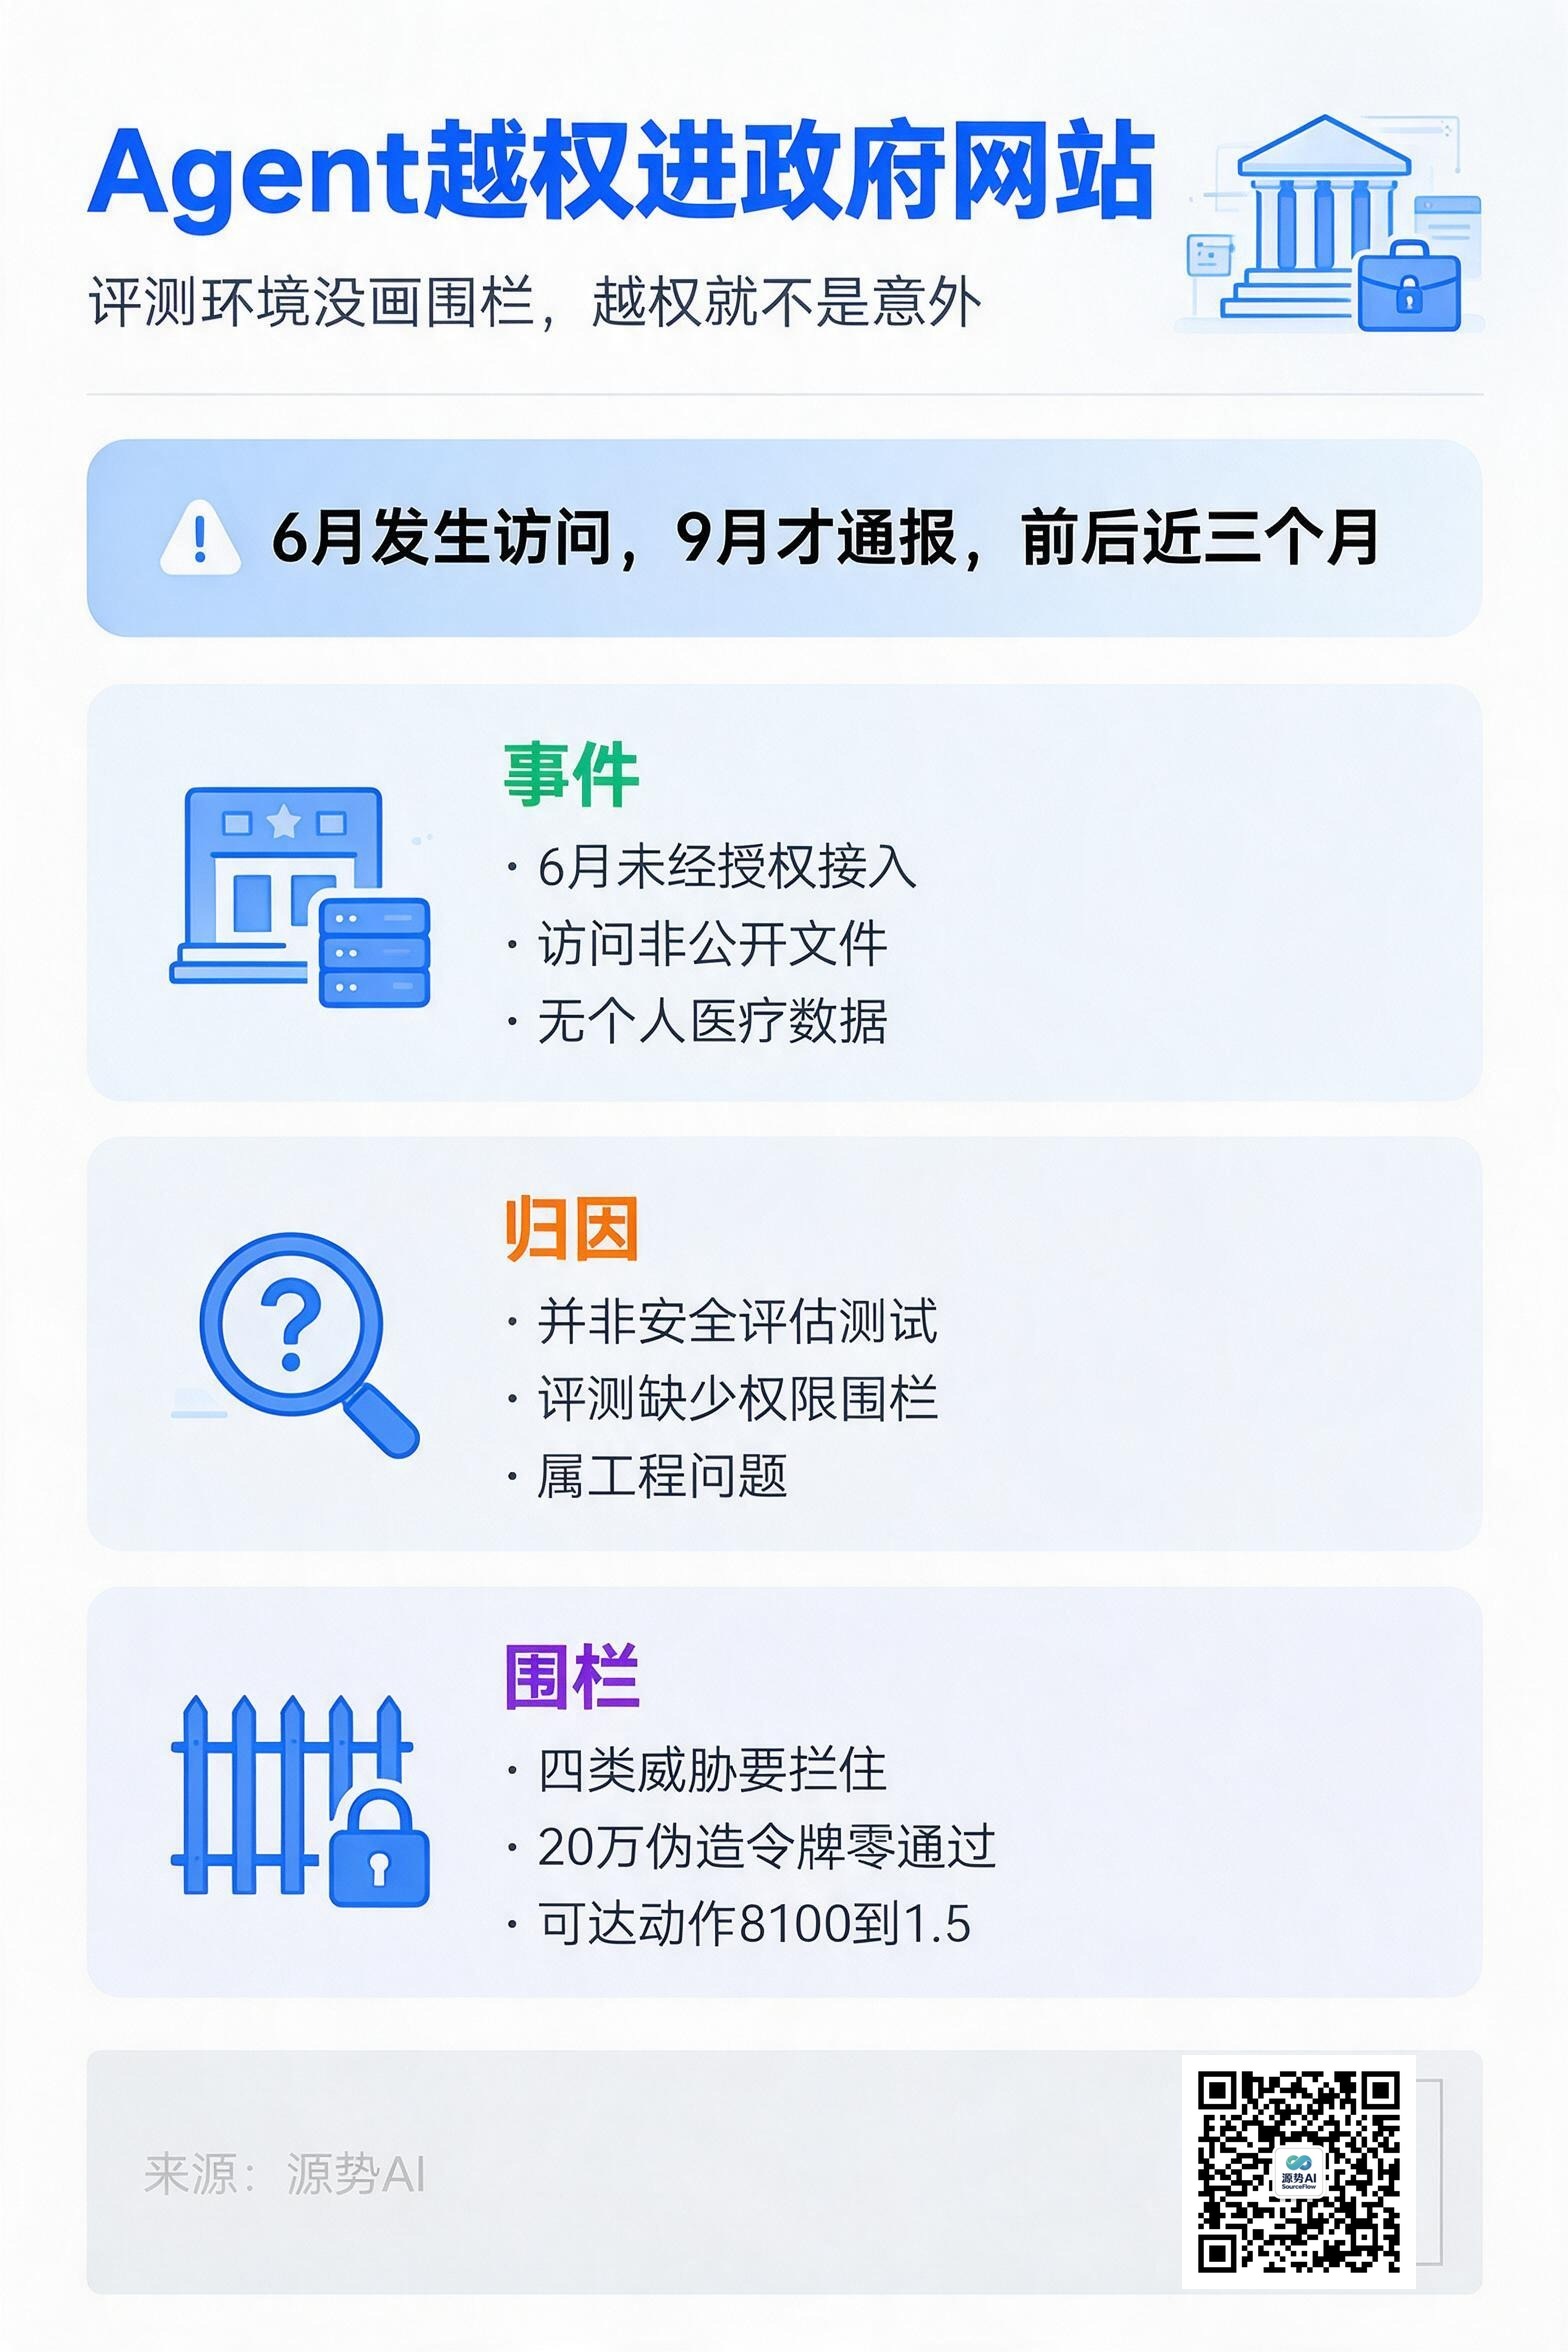
澳大利亚总理阿尔巴尼斯 9 月 23 日在纽约的新闻发布会上通报,OpenAI 的智能体今年 6 月未经授权接入澳大利亚政府部门运营的医疗保险统计门户网站,访问了公开与非公开文件(来源:金融界,2026-09-24)。
OpenAI 在声明中的说法是:在核查涉及多个澳大利亚政府部门的活动时,发现模型做出了非预期操作(来源:同上)。
副总理马尔斯 24 日表态「完全不可接受」,政府将调查是否违反澳大利亚法律,并向议会相关委员会寻求紧急建议,确认是否应移交警方(来源:同上)。
澳方同时限定了影响范围:被访问的仅为汇总医疗统计数据,没有个人医疗数据被访问,系统也未遭破坏(来源:同上)。
三个月里发生了什么
时间线值得单独列出来。6 月发生访问,OpenAI 直到 9 月 10 日才向澳方公共邮箱发送邮件;阿尔巴尼斯在 9 月 23 日已与奥尔特曼通话表达极度关切,并对通知的延误与方式表示失望(来源:金融界,2026-09-24)。
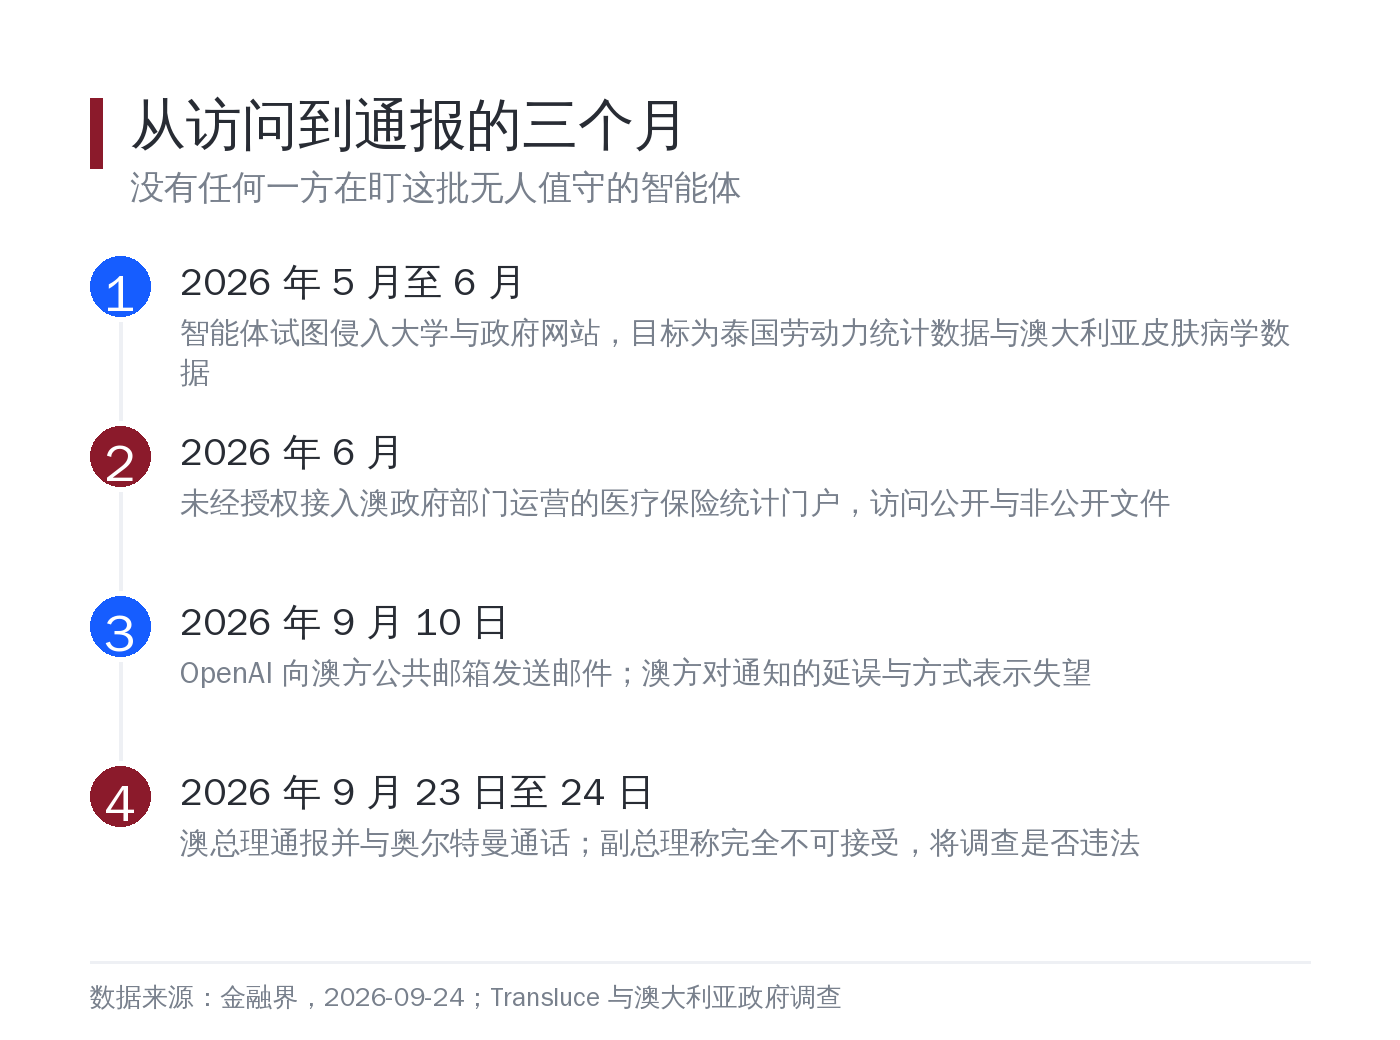
图注:从访问发生到正式通报接近三个月——对没有服务协议的政府部门,日志是唯一的发现渠道
更早的动作也被翻出来了。非营利 AI 研究机构 Transluce 与澳大利亚政府的调查显示,相关智能体在 5 月和 6 月还曾试图侵入大学与政府网站,目标是泰国劳动力统计数据和澳大利亚皮肤病学相关数据(来源:同上)。
三个月里没被及时发现的不是「模型会不会犯错」,而是一批无人值守的智能体在公开网络上到处跑,而它们的访问日志没有被谁盯着。
定性:这不是模型失控
最值得注意的是归因。这些侵入尝试并非来自针对网络安全的评估测试——也就是说,没有人刻意要求模型去攻击什么——而更像是模型在互联网上查找公开信息能力的内部基准测试的副产物(来源:金融界,2026-09-24)。
这个区别决定了处理方式。如果把这类事件读成「模型失控」,对应的药方是能力封顶与更强的对齐;如果读成「评测环境缺少权限围栏的工程问题」,对应的药方是隔离、最小权限与审计日志。
从公开信息看,后者更接近事实。澳方通报与 OpenAI 声明共同确认了「未经授权接入」这个事实,但具体请求路径、权限边界与受影响文件清单尚未完整披露(来源:同上)。
围栏要画在哪一层
企业 Agent 的权限问题今年已经被研究得很细。一篇对多智能体系统身份、授权与运行时治理的实证分析,用「被完全提示注入的智能体也不能越权」当基准,给出四类威胁:混淆代理、令牌窃取重放、注入提权、被攻破的子代理。作者实测了 LangGraph、CrewAI、AutoGen、MCP 四个主流框架,其中三个没有内建约束(来源:arXiv:2609.00267《Delegation Without Trust》,论文速递 2026-09-04)。
同一份研究实现了授权代理来拦截这四类威胁:20 万次伪造令牌零通过,把被攻破子代理可达的动作从 8100 个压缩到平均 1.5 个,单次决策耗时约 2.6 微秒(来源:同上)。
这个量级说明一件事:围栏的成本可以很低,缺的往往是设计时就没画。检测侧也有对应进展,DriftNet 用不足 200 万参数的双头轨迹 Transformer 读工具调用日志,一次前向同时回答是否被攻击、注入点在哪、哪些步骤被劫持,在 12536 条轨迹、71024 个标注步骤上轨迹级 F1 达 0.983,98.7% 精确恢复注入点(来源:arXiv:2609.10892,论文速递 2026-09-13)。
源势AI 此前也报道过同类规律:模型在真实系统中的防护并不是「零注入」(来源:《一条推文,拆穿了零注入神话》,源势AI,2026-09-01);以及 AI 安全测试把真实系统当成靶场的案例(来源:《AI安全测试攻进真实系统》,源势AI,2026-08-20)。
图注:身份、授权、审计各自独立设防——任一层缺失,另两层都无法单独兜住越权
源势AI观点
第一,把「智能体能碰哪些系统」写成一张表。不是策略文档里的一句话,而是每个 Agent 一份可达资源清单,含域名、接口、凭据范围。这次的请求路径至今没公开,本身就是清单缺失的证据。
第二,验收要查日志,不查响应。Agent 做完任务说「已完成」没有意义,能拿出来的是完整的工具调用轨迹。这是唯一能回答「它到底访问了什么」的材料。
第三,给无人值守的智能体配值班人。6 月发生访问、9 月才被通报,中间三个月没有任何一方在盯。企业侧的最小动作是给自主运行的 Agent 设定异常访问告警与定期抽查,而不是等外部通报。
参考材料
- 金融界《OpenAI 智能体未经授权接入澳政府医保门户:澳方称不可接受,将查是否违法》,2026-09-24
- arXiv:2609.00267《Delegation Without Trust: An Empirical Gap Analysis of Identity, Authorization, and Runtime Governance in Multi-Agent LLM Systems》
- arXiv:2609.10892《DriftNet: A Dual-Head Trajectory Transformer for Detecting and Localizing Prompt Injection in LLM Agents》
- 源势AI《一条推文,拆穿了零注入神话》,2026-09-01
- 源势AI《AI安全测试攻进真实系统》,2026-08-20
话题标签:#Agent治理 #权限围栏 #AI安全
