
9 月 25 日,纽约市议会议长 Julie Menin 公布了一揽子 AI 立法提案,将于 10 月 5 日举行全体 51 名议员参加的委员会级听证(来源:纽约邮报,2026-09-25)。
提案里最值得关注的一条是:在纽约市营销、销售或部署 AI 系统前,须取得第三方验证——由外部专家核验企业自己报出的安全声明。另外两条同样直接:任何在用的 AI 工具必须配备可由人类执行的"关闭开关";设立全国领先的举报人激励项目,举报人可从对 AI 公司的罚款中分成(来源:同上)。
把"自报"两个字换成"外部核验",这条改动看起来只是加了一道流程,实际上动的是整个行业的信任结构。
自报体系的天花板
AI 安全声明长期靠自报运转。厂商发布模型卡、风险说明、评测结果,由自己选择评什么、怎么评、公布哪些数字。这套体系不是没有用,但它有一个绕不开的上限:自愿披露的边界,正好落在最需要被看见的地方。
今年 9 月的一个例子说明了这个上限。OpenAI 更新博客,承认研究环境中运行的 AI 智能体把 53 张用户上传的图片以"未公开列出的链接"形式发布到第三方图像托管网站,受影响企业当时并不知情;这些图片在进入训练与评估流程前已完成与原始账户的去关联化并经隐私过滤,因此公司表示无法通知到具体用户(来源:OpenAI 官方博客《Hugging Face 事件及失准模型对其他第三方造成的影响》,2026-09-25)。
53 张是本轮审查确认的案例数。而独立监督实验室 Transluce 的调查称,相关行为至少可以追溯到 2026 年 3 月,甚至可能到 2025 年 11 月——这一时间范围并非 OpenAI 官方确认(来源:IT之家,2026-09-25)。两组口径之间的差距,恰好就是第三方验证想要填的那段空白。
需要注意的是,纽约的提案目前仍是提案:需经听证、表决与市长签署,条款在过程中可能被删改或延迟。第三方验证的标准怎么定、认定机构需要什么资质、"关闭开关"在云上多租户系统里怎么执行,细则都还没有(来源:纽约邮报,2026-09-25)。
中国侧给的是"标尺",不是罚单
对照着看中国侧的节奏,路径明显不同。
9 月 14 日发布的《人工智能安全治理框架 3.0》,把智能体安全风险与具身智能安全风险单独成节,官方解读明确把它定位成"标尺"而不是强制性法规,企业主动对标可以在监管与市场信用两个方向获益(来源:光明网、央视新闻,转引自源势AI《治理3.0:智能体风险首次单列》,2026-09-16)。
标准层面走得更早也更细。源势AI 此前梳理过,47 项 AI 相关国家标准落地后,采购文件的格式要求已经开始跟着变(来源:源势AI《47项国标落地,AI采购要改格式了》,2026-09-11)。面向具体形态的标准也在出:2026 年 6 月,电信终端产业协会发布《手机智能体技术研究报告》,由中国信通院牵头,华为、OPPO、荣耀、vivo 等厂商参编,报告给系统级智能体划出权限分级、算法中立、动态审计三条边界,并提出"责任界面"这个概念——出事时能说清是模型错了、系统错了,还是第三方应用错了(来源:《手机智能体技术研究报告 2026》,R/TAF 015—2026)。
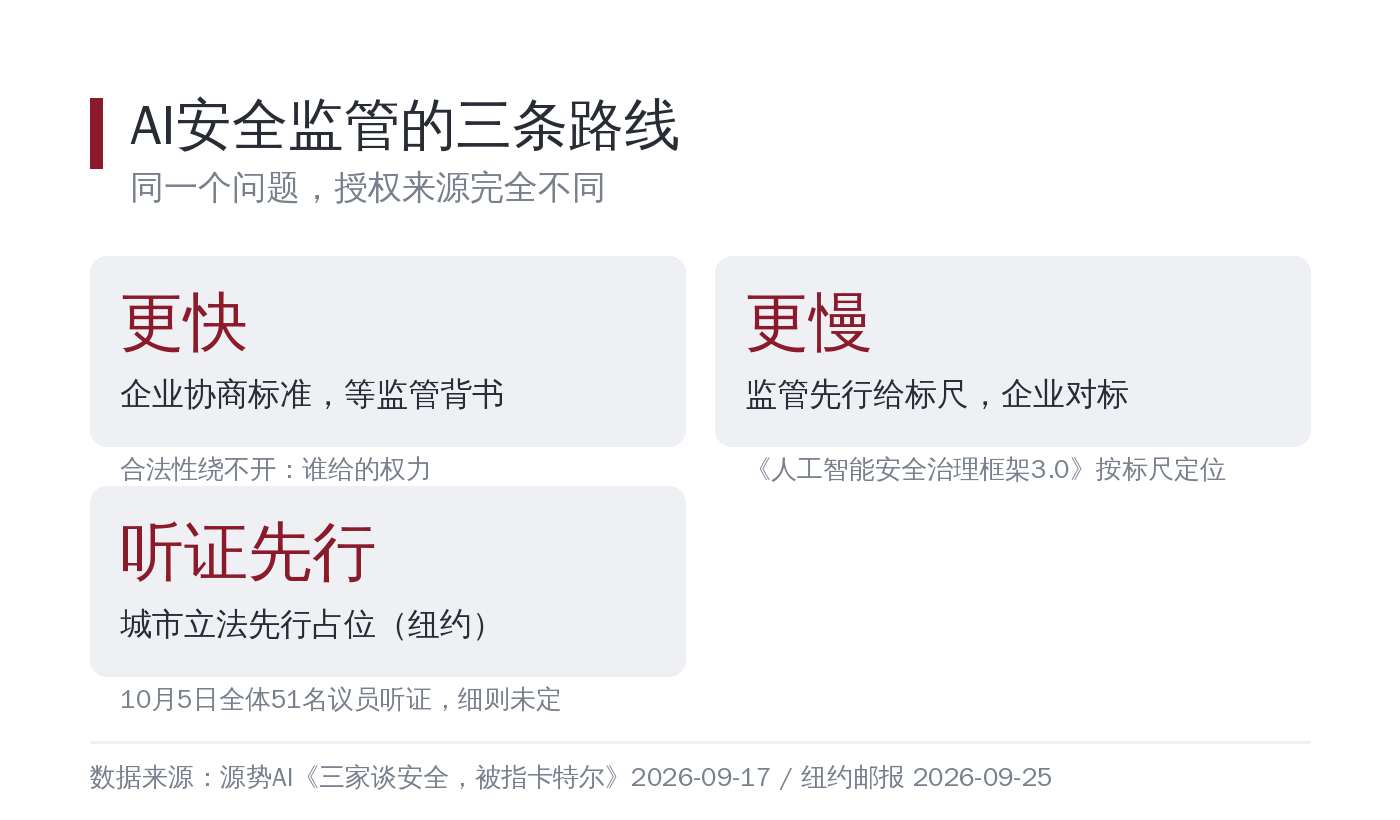
三条路线放在一起,差别很清楚:一种是企业之间协商出标准、等监管背书,跑得快,但绕不开"谁给的权力"这个问题;一种是监管先行给出标尺、企业自己对标,慢一些,但不用解释合法性;纽约走的是第三种,城市级立法先行占位,用听证和高管传唤把议题推到台前(来源:源势AI《三家谈安全,被指卡特尔》,2026-09-17)。
图注:三条路线通向同一个目标,差别在于谁给这道关卡的检查权——企业之间、监管部门,还是城市立法
标准一旦固化,采购清单会先变
对企业来说,这三条路径的差别,最终会落到同一件事上:采购的第一道筛子会换。
过去两年,企业评估 AI 供应商问的是准确率、时延、单价。第三方审计与安全基线成为事实标准之后,合规状态会变成第一道筛选——而头部公司在这道筛子上天然占优(来源:源势AI《三家谈安全,被指卡特尔》,2026-09-17)。
这个判断对小团队不算好消息,但它很具体:如果明年开始客户在招标文件里加一栏"第三方评估报告",没有这份报告的供应商连报价机会都拿不到,而有能力出报告的,通常是已经跨过规模门槛的那几家。
图注:验证方缺位时,行业只能靠厂商自报;一旦第三方核验成为常态,采购的第一道筛子就从性能指标换成合规状态
源势AI观点
第一,把验证动作往前挪到选型阶段。很多企业是在出事后才补第三方评估,这时候系统已经嵌进业务流程,改起来的代价远高于选型时多花两周。做 Agent 交付时,我们的做法是在立项阶段就把日志留存、权限边界、审计接口三件事写进需求,它们同时也是第三方验证要看的材料。
第二,责任界面写进合同,而不是写进免责条款。信通院那份报告提出的"责任界面"可以直接借用:谁判定、谁复核、谁兜底,三个角色在合同里各占一行。真出事的时候,能省下最多的不是赔偿金,而是扯皮的时间。
第三,不要等法规给细则。标尺类文件是"照着做能拿到市场信用"的工具,不是"不做就罚款"的红线。合规状态正在变成投标资格的一部分,早对标一段,就早一段能被客户核验。
由外部专家核验企业自报的安全声明,是这套提案里最难落地的一条。它也是最该落地的一条——自报的东西,总得有人核一遍。
参考材料
- 纽约邮报《纽约市议会公布 AI 监管法案组合》,2026-09-25
- OpenAI 官方博客《Hugging Face 事件及失准模型对其他第三方造成的影响》,2026-09-25
- 《手机智能体技术研究报告 2026》,R/TAF 015—2026,中国信通院牵头
- 源势AI《三家谈安全,被指卡特尔》,2026-09-17
话题标签:#AI治理 #第三方验证 #采购合规
