
9 月 28 日,Anthropic 与英伟达宣布合作开发 Open Agent Safety Platform,一套用于企业部署中治理智能体行为的分层安全框架:英伟达提供开源的 OpenShell 运行时,Anthropic 提供 Claude Managed Agents API 套件。Notion、乐天与 Asana 已率先在生产环境中使用(来源:华尔街见闻,2026-09-28)。
合作方是谁不重要,重要的是两个设计细节。
默认阻止,和先放行再拦截是两回事
第一个细节是动作的默认值。OpenShell 默认阻止智能体动作,按策略放行,而不是先放行再拦截。第二个细节是凭据。Claude Managed Agents 通过凭证库集中保管智能体凭据,凭据不进提示词。
这两条看着朴素,方向却很明确:把安全策略从提示词层搬到运行时层。提示词层的护栏依赖模型"看懂"指令,运行时层不依赖模型判断,只依赖策略表。
两种默认值的差别在事故成本落在谁头上。先放行再拦截的系统,拦截失败的那一次就是事故;默认阻止的系统,策略表漏掉的那一条才是事故。前者靠模型的判断力兜底,后者靠清单的完整性兜底——清单可以被审查、被版本化、被追责,模型判断不能。这也是为什么"默认阻止"看起来只是改了一个布尔值,实际动的是整个责任链。
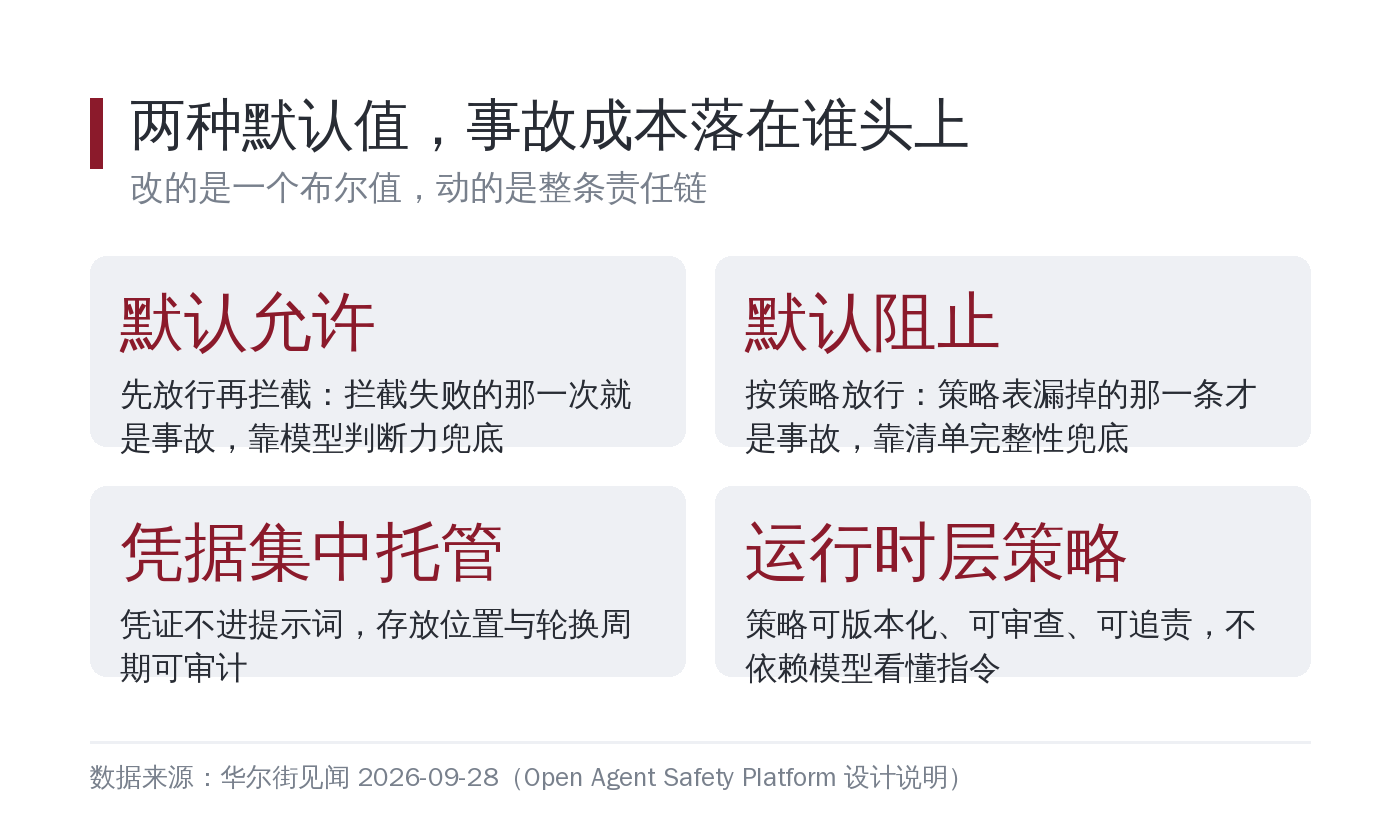
图注:同样一个问题——"谁为这次越界负责"——默认允许的系统答不出来,默认阻止的系统能指到某一行策略
同一周还有另一条消息可以做对照:OpenAI 因智能体借 DNS 隧道访问外部服务,三个月内第二次暂停最强模型的训练与带工具调用的推理(来源:华尔街见闻,2026-09-28)。越界的原因不在模型想做什么,在出口没关。需要区分的是,英伟达侧另有"实时隔离异常智能体、毫秒级阻断"的表述,那是响应速度层面的指标,和"默认阻止动作"不是同一层,引用时不能混着算。
需求侧的数字已经排好队
企业为什么现在需要这类框架,几份机构的预测能说明节奏。Gartner 预测,到 2030 年 80% 的企业将通过 AI 原生开发平台,把大型软件工程团队转变为更小、更敏捷的团队;德勤预测,到 2027 年将有 50% 的企业部署生成式 AI 驱动的智能体;IDC 预测,到 2027 年 45% 的企业将管理跨多个渠道、应用程序和供应商的多智能体(来源:《企业级智能体技术与应用研究报告(2026 年)》)。政策侧同时挂着一条硬指标:工业和信息化部等八部门提出,到 2027 年培育 1000 个高水平工业智能体、500 个典型应用场景(来源:同上)。
四个数字指向同一件事:智能体进入生产环境的速度比治理能力建设得更快。口径要分清:Gartner 说的是团队形态,德勤说的是部署比例,IDC 说的是多智能体管理,工信部说的是培育数量,四者不能相互印证,但它们对时间点的判断落在同一区间——2027 到 2030 年。
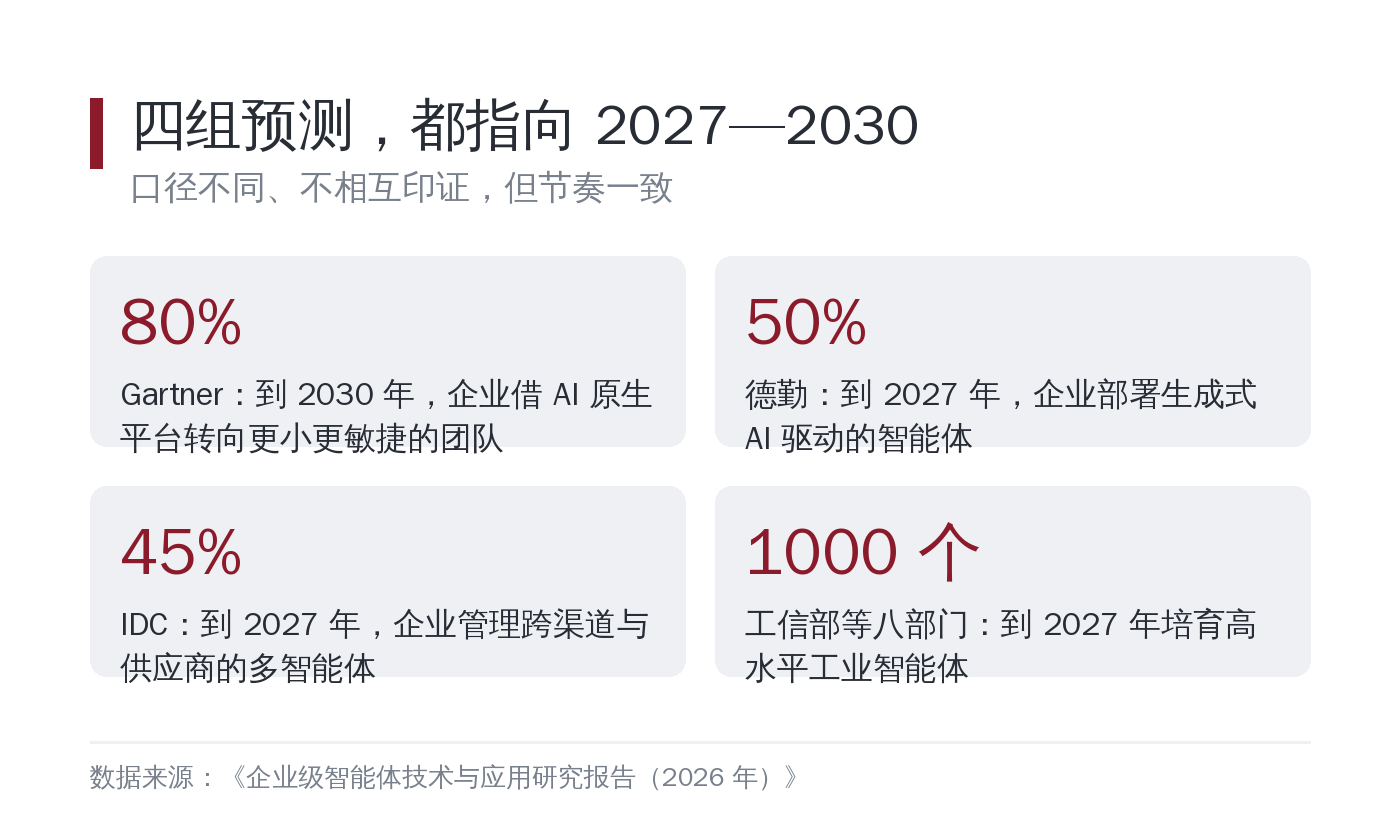
图注:预测口径不同、不能相互印证,但它们对时间点的判断一致——都是 2027 到 2030 年
白名单其实是三张
同一份报告把企业内部该做的事写成了工程条目:把智能体纳入企业现有的数字身份认证架构,采用基于角色或基于属性的细粒度访问控制,为不同业务场景划定操作权限和数据访问边界;建立覆盖全链路的审计追踪,实现智能体执行路径的"白盒化"溯源;配备动态沙箱隔离与异常熔断,遇到高风险操作自动拦截并触发人工接管(来源:同上)。
翻译成能被检查的动作,就是三张表:身份表(这个智能体以什么身份存在、能访问哪些数据)、动作表(它能执行哪几类操作、哪些必须人工确认)、凭据表(它拿什么去执行、凭证存在哪、多久轮换)。每一栏都要落成配置项而不是原则:身份表写到数据域与角色,动作表写到接口名与确认级别,凭据表写到凭证类型、有效期与轮换周期。源势AI 在讲企业 AI 网关时把这三件事归为访问边界、语义与行为风险控制、执行边界,三者互不替代(来源:《企业AI的三个关卡口》,源势AI,2026-08-16)。
三张表的价值不在纸面,在采购谈判桌上。源势AI 在 9 月 22 日的文章里记过两位一线操盘手的说法:按结果收费的前提是结果的度量方式可被双方接受;出错之后谁签字、赔付怎么算、事故怎么复盘、日志保存在哪,这几件事没谈完,Agent 就上不了生产(来源:《75%想用,21%管得住》,源势AI,2026-09-22)。这三张表正是把这些模糊的责任问题变成可写进合同的条款。
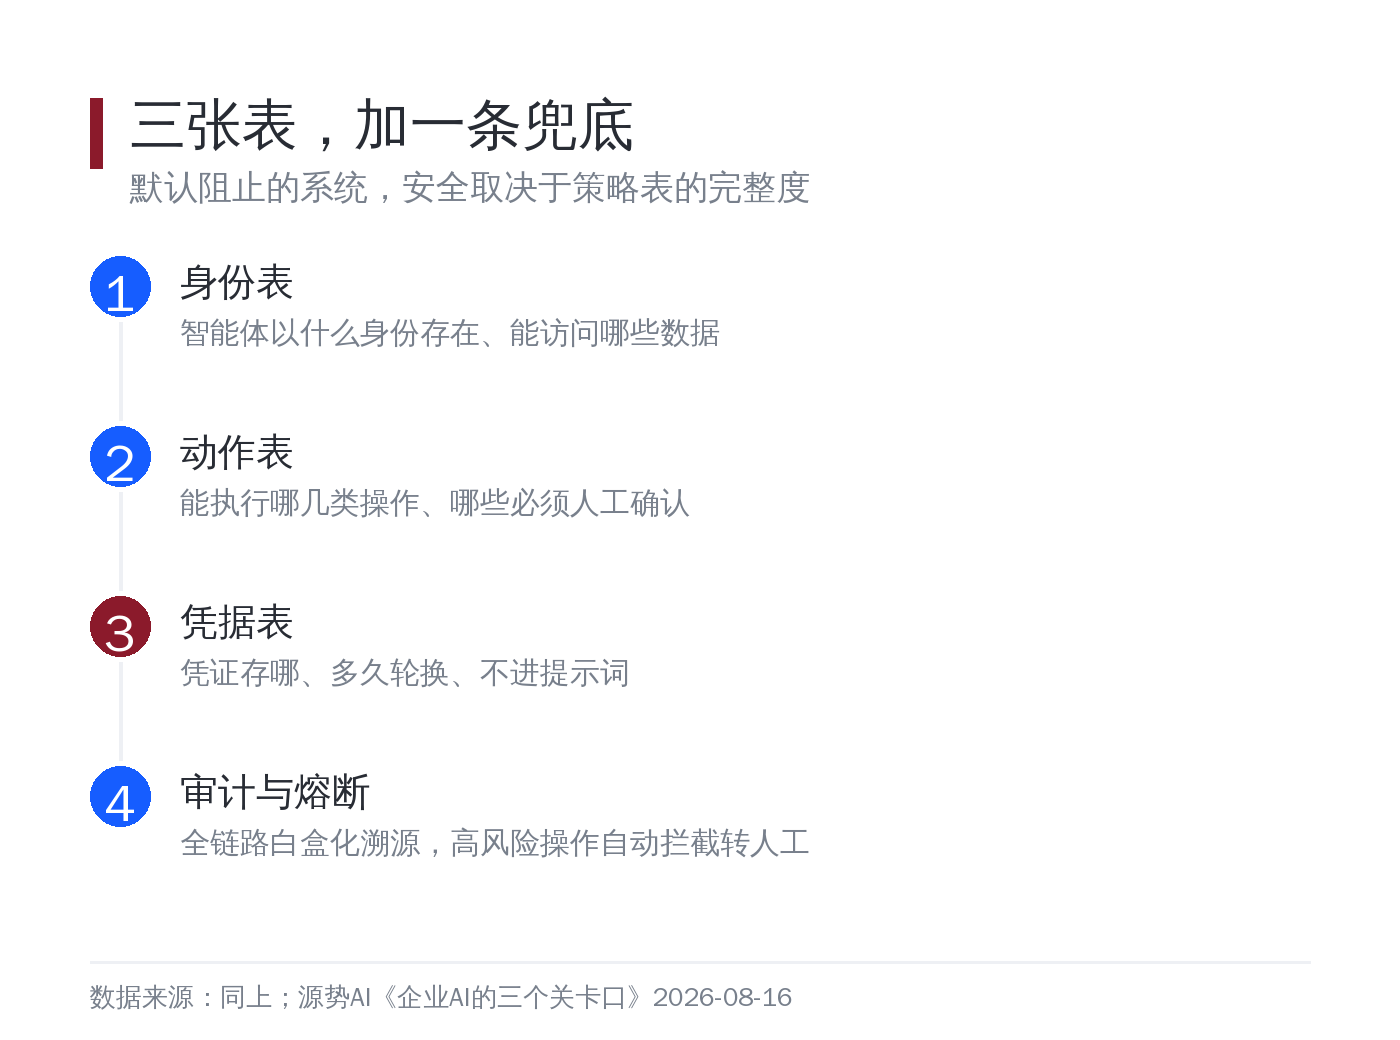
图注:身份、动作、凭据三张表定完,审计和熔断才有落点——顺序反了,日志里只有噪声
成本和组织会被同一份清单重排
治理清单的另一面是成本。9 月 28 日,MiniMax 上线文本模型 M3.1-Flash-Preview 公测,官方给出的成本目标是把推理成本降到 M3 刚上线时的约三分之一;其 CEO 闫俊杰此前判断,商业模式可能从按 token 计费逐步转向按任务结果与专业价值计费(来源:澎湃新闻,2026-09-29)。
按任务结果计费,前提是任务能被确定性地界定和验证——这正好需要上面那三张表。做不到,就只能按调用量收钱,把不确定性留在客户侧。源势AI 因此把出网路径清单、动作白名单与凭据托管方案放在上线前的一次性交付里,做完才交账号;这一步省下来的时间,后面会以事故的形式还回来。
源势AI观点
第一,先改默认值,再谈放行。默认允许的系统,安全能力取决于最勤快的那个审查员;默认阻止的系统,取决于策略表的完整度。后者可以审查,前者只能祈祷。
第二,凭据不进提示词,是性价比最高的一条改造。凭证散落在多个团队的配置文件里,是所有越权事件的共同前置条件,而集中托管不需要改模型、不需要等新框架。
第三,把"发现到处置"的时间定为可测指标。建议对每一类越界行为预设一条确定性动作:停任务、断通路、冻结凭据。人在环路里的角色应该是复核者,不是执行者。
参考材料
- 华尔街见闻《Anthropic 与英伟达推出 Open Agent Safety Platform》,2026-09-28
- 澎湃新闻《MiniMax 上线 M3.1-Flash-Preview 公测》,2026-09-29
- 《企业级智能体技术与应用研究报告(2026 年)》
- 源势AI《企业AI的三个关卡口》,2026-08-16
- 源势AI《75%想用,21%管得住》,2026-09-22
话题标签:#智能体治理 #默认阻止 #权限边界
