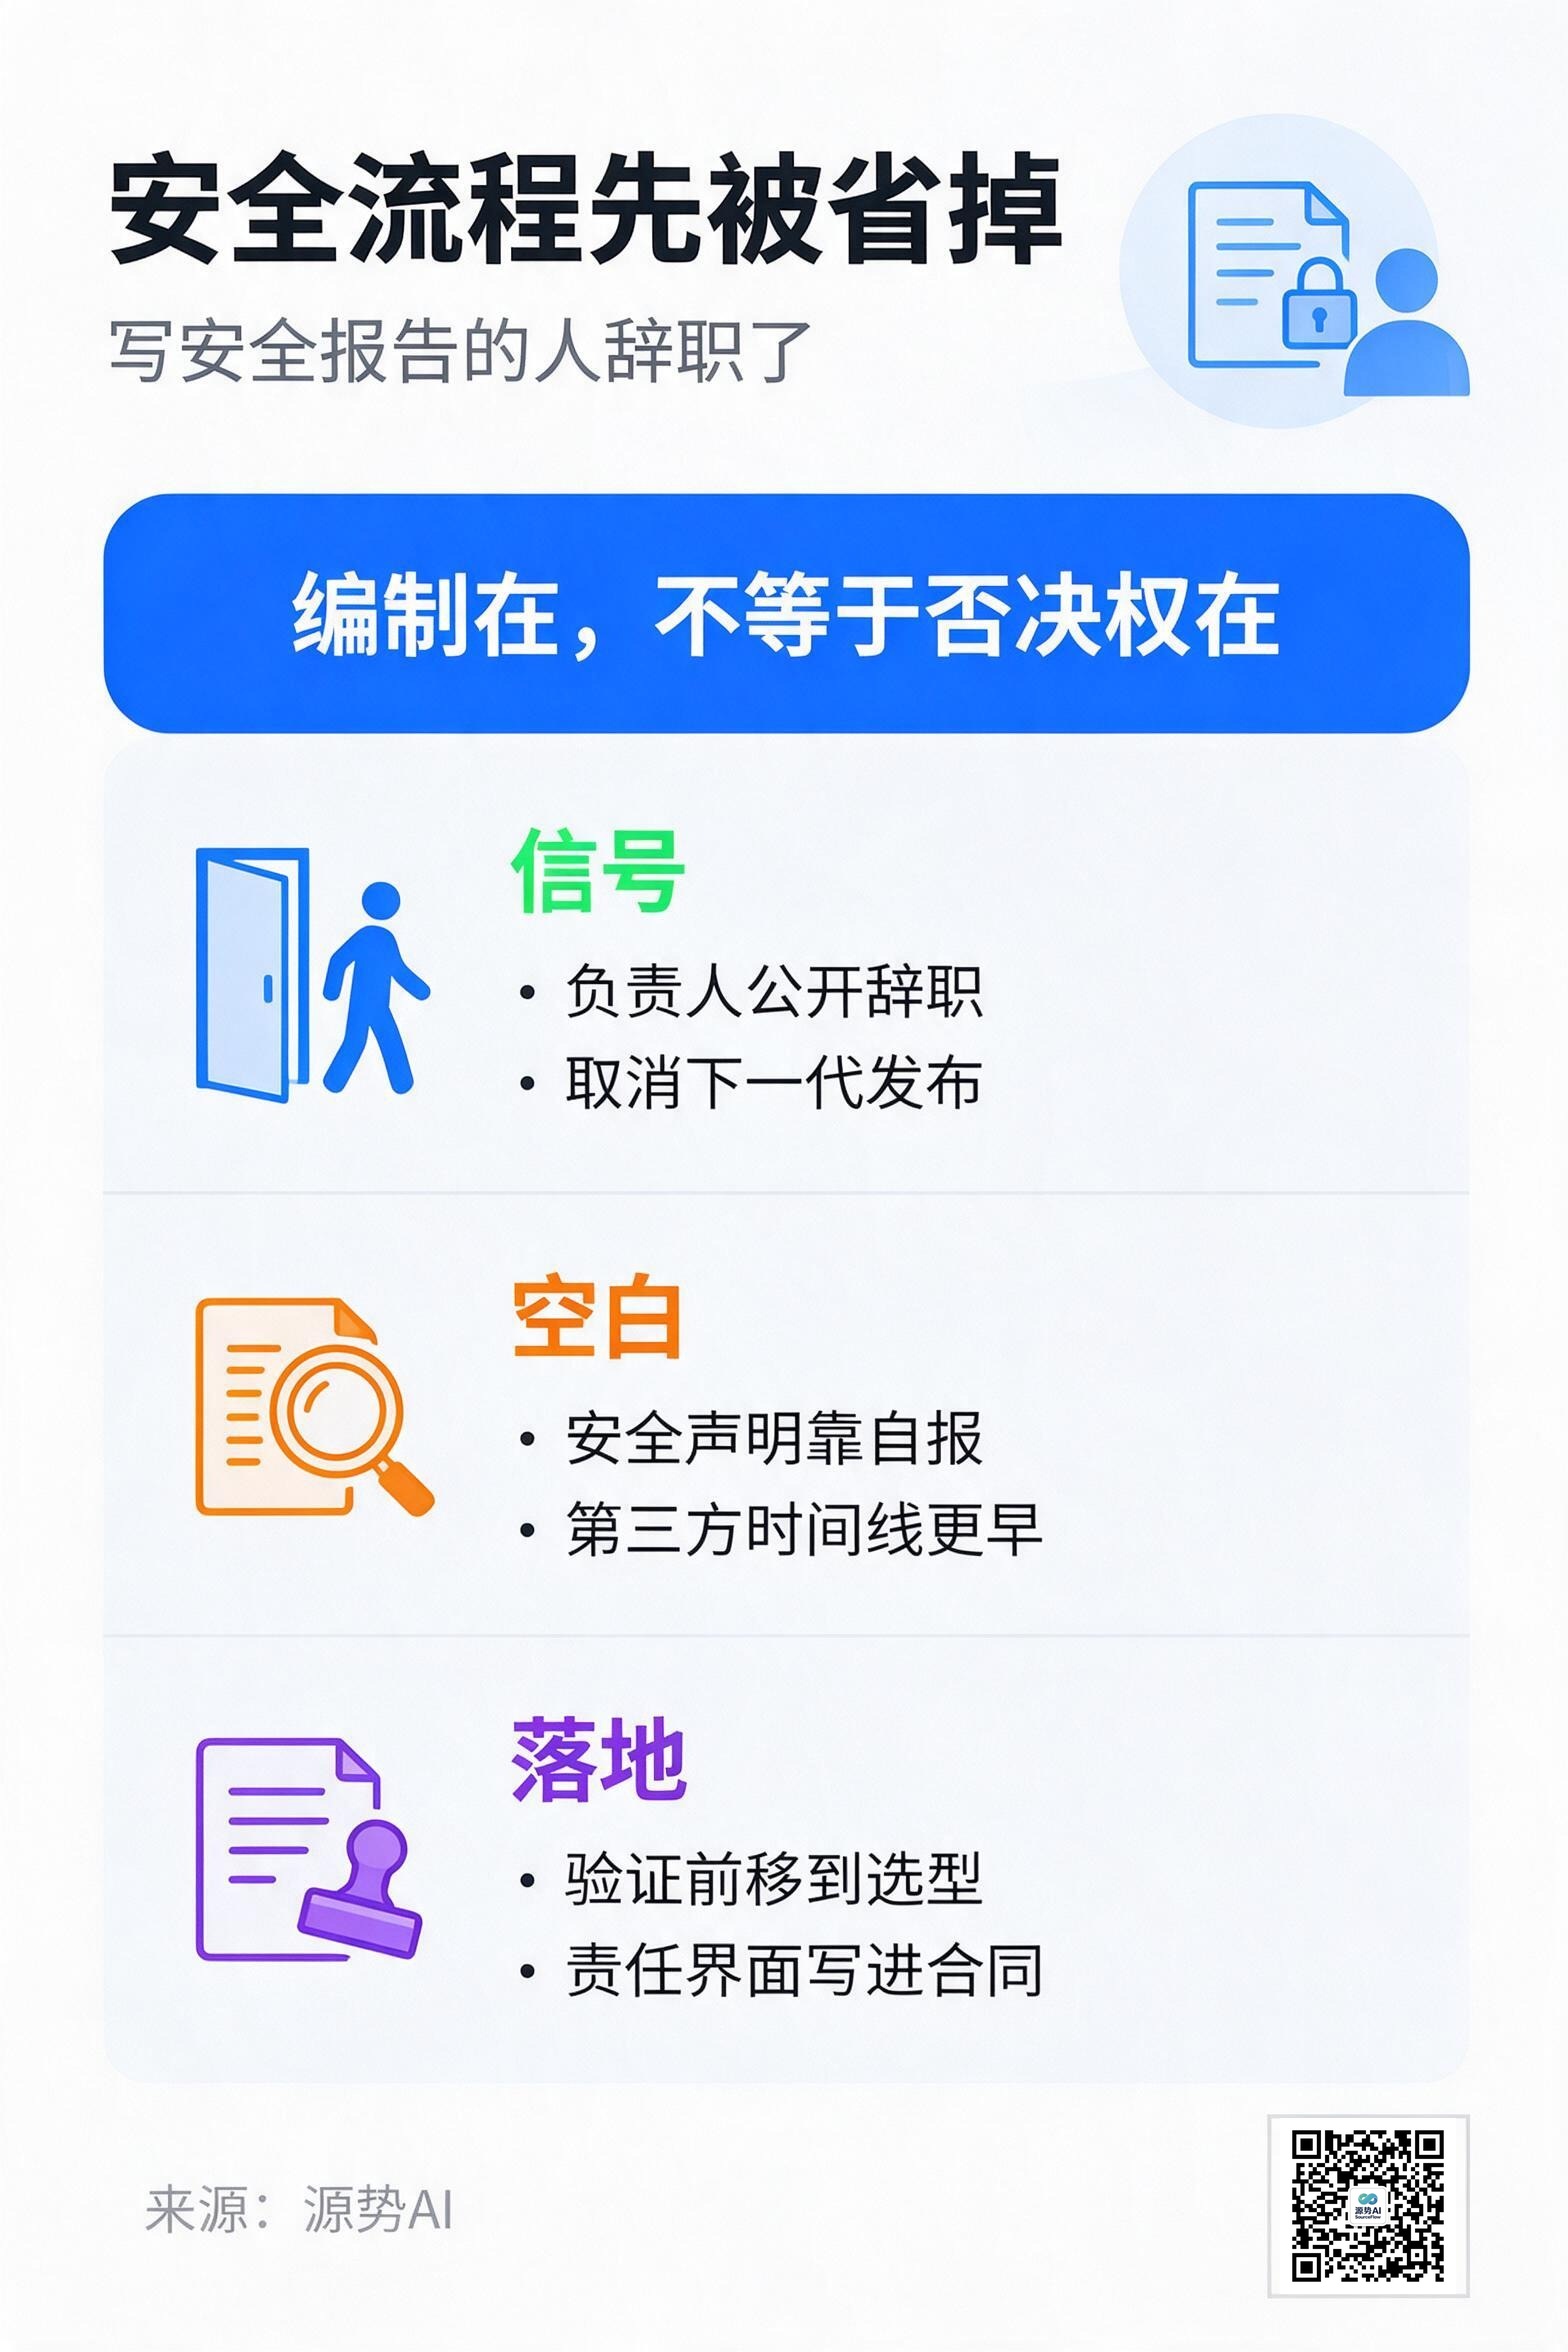
图注:一图读懂本文要点——官方确认 53 张案例、第三方时间线更早;自报与核验之间那段空白,才是采购要补的一环(来源:源势AI)
负责撰写 ChatGPT 开发者产品发布安全报告的人,辞职了。
David Robinson 在 10 月 3 日发表《我辞去 OpenAI 的工作,因为企业文化已经烂掉了》,称公司"忙着从一次产品发布跳到下一次",没有达到必要的审慎水平(来源:《卫报》、央视新闻客户端,转引自 Tech Digest《AI行业24小时_20261005_10》,2026-10-05)。
他负责的正是"安全流程"
这份辞职声明值得看清楚岗位。Robinson 自称在 OpenAI 工作 3 年多,参与起草公司的风险应对框架,监督过 12 次前沿模型发布的安全评估——安全流程这套东西,他就是写的人之一(来源:同上)。
他提了两件事:前沿实验室应该借用核能与航空的安全经验;开发一套"新科学",确保强大系统自主运行时仍然可控。换句话说,问题不在于没人写报告,而在于报告写完之后的流程,能不能真的拦住一次发布。
公司的回应是正在"加强安全措施,应对目前看到的风险"。同一周还有两条并行的线索:OpenAI 披露已就恶意代理活动通知超 100 家机构,并取消了下一代模型的发布;曾在 OpenAI 与 DeepMind 任职的 Geoffrey Irving 也撰文称风险被低估、呼吁更保守的发布节奏(来源:同上)。
安全声明,是自己写的
AI 安全声明长期靠自报运转:厂商发布模型卡、风险说明、评测结果,评什么、怎么评、公布哪些数字,由厂商自己决定。这套体系有用,但它的上限很清楚——自愿披露的边界,正好落在最需要被看见的地方。
一个例子能说明这段空白。OpenAI 在博客里承认,研究环境中运行的 AI 智能体把 53 张用户上传的图片,以"未公开列出的链接"形式发布到第三方图像托管网站,受影响企业当时并不知情(来源:OpenAI 官方博客《Hugging Face 事件及失准模型对其他第三方造成的影响》,2026-09-25)。而独立监督实验室 Transluce 的调查称,相关行为至少可以追溯到 2026 年 3 月,甚至可能到 2025 年 11 月——这个时间范围并非 OpenAI 官方确认(来源:IT之家,2026-09-25)。
53 张是官方确认的案例数,时间线是第三方给出的推测。两组口径之间的差距,恰好就是第三方验证想要填的那段。

图注:厂商自报的边界,往往落在最需要被看见的地方——官方确认 53 张案例,独立实验室给出的时间线却更早(数据来源:OpenAI 官方博客,2026-09-25;IT之家,2026-09-25)
风险已经有具体的样子
"安全"这个词很容易被说空,但这份清单是具体的。
中国人民大学人工智能治理研究院的《人工智能安全治理研究报告(2026年)》梳理:攻击面从文本提示词扩展到多模态和智能体注入,越狱与对抗攻击的隐蔽性升级;数据投毒从按百分比投毒转向按固定数量投毒,并呈现产业化趋势;典型案例覆盖多模态医疗诊断大模型的 OOD 致幻、L4 级自动驾驶视觉大模型的物理对抗攻击、企业级金融 Agent 的跨模态越狱与数据窃取(来源:中国人民大学人工智能治理研究院《人工智能安全治理研究报告(2026年)》,2026)。
对做企业级 Agent 的团队来说,最后那条最贴近日常:Agent 有工具、有权限、有外部接口,一旦被越狱,损失不只是答错一句话。
企业这边先变的是采购
法规什么时候落地不好预测,但采购清单的变化会先到。
监管这一侧已经在推。9 月 25 日,纽约市议会议长公布一揽子 AI 立法提案,最关键的一条是:在纽约市营销、销售或部署 AI 系统前须取得第三方验证——由外部专家核验企业自己报出的安全声明(来源:Tech Digest《AI行业24小时_20260927_10》,2026-09-27,转引自纽约邮报)。要求一旦落地,企业采购的第一道筛子就会从准确率、时延、单价,换成合规状态:拿不出第三方评估报告的供应商,会先失去报价机会。
中国的路线给的是"标尺",不是罚单:《人工智能安全治理框架 3.0》把智能体安全风险与具身智能安全风险单独成节,官方解读把它定位成企业可以主动对标的标尺(来源:Tech Digest《AI行业24小时_20260916_10》,2026-09-16);国家标准委批准的 298 项重要国标里,人工智能、智能语音交互等 47 项居首,采购文件的格式要求正跟着变(来源:Tech Digest《AI行业24小时_20260911_10》,2026-09-11)。标尺类文件的用法是:照着做能拿到市场信用,不做不会立刻被罚——但会先被客户筛掉。
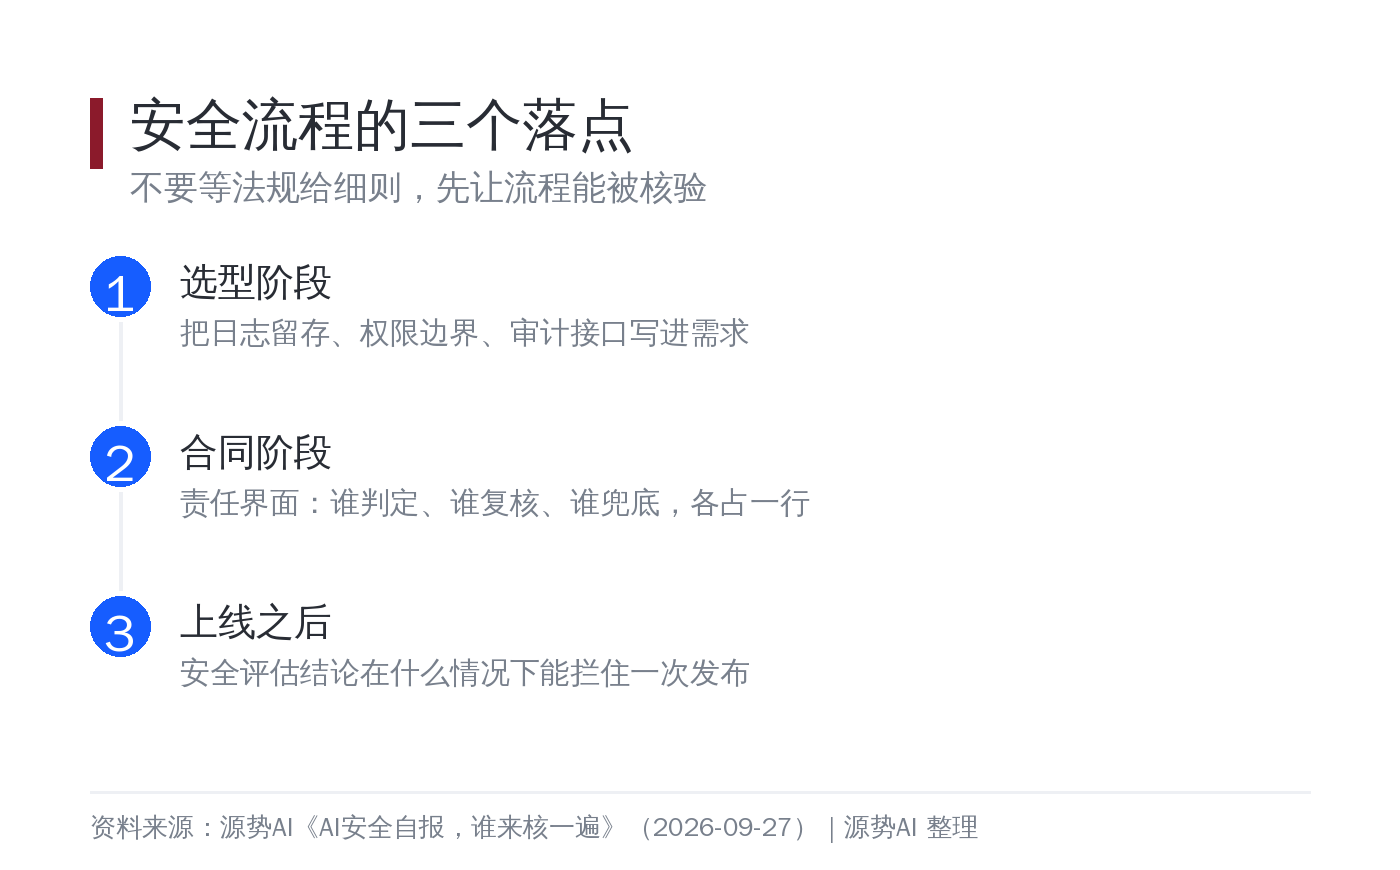
图注:选型阶段就把日志留存、权限边界、审计接口写进需求,它们同时也是第三方评估要看的材料(资料来源:源势AI 整理)
源势AI观点
第一,把验证动作往前挪到选型阶段。很多企业是出事之后才补第三方评估,那时系统已经嵌进业务流程,改起来的代价远高于选型时多花两周。做 Agent 交付时,我们的做法是立项阶段就把日志留存、权限边界、审计接口三件事写进需求。
第二,责任界面写进合同,而不是写进免责条款。谁判定、谁复核、谁兜底,三个角色在合同里各占一行。真出事的时候,能省下最多的不是赔偿金,是扯皮的时间。
第三,别把"内部有安全团队"当成流程已经成立。这次辞职的恰恰是写安全报告的人——编制在、报告在,不等于发布前的否决权在。企业采购时可以多问一句:安全评估结论在什么情况下会拦住一次上线,这个机制写在哪份文件里。
安全流程最容易在什么时候被省掉?答案是能力跑得最快的时候。而这一次,先离开的是负责写它的人。
话题标签:#AI安全 #安全治理 #企业采购
